
中國「精準介選」六樣態儀表板 / 樣態專題追蹤
精準介選|樣態 6事件狀態:已見公開事件 歸因依據:官員說明;統計不等於介選件數
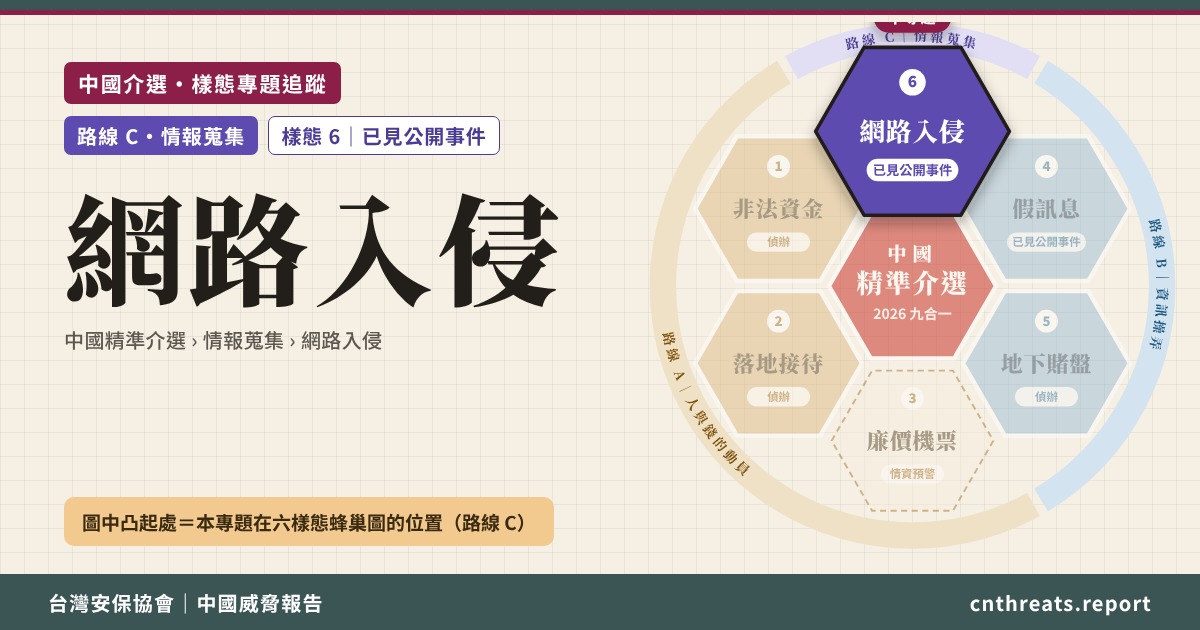
樣態六:網路入侵——政府網路大量遭侵擾,選前情蒐與駭後洩密的風險
國安局把「資安侵害、竊取選舉情資」列為精準介選第六種樣態。國安局書面報告本文指出,2026 年迄 9 月止,政府網路服務網(GSN)每日平均遭侵擾 258 萬餘次,7 月單月偵測 1.856 億次[1][2][3]。
依報告圖 5 九個月數值換算,每日約 249 萬次,與報告日均值有差異,原因待確認。整體侵擾統計也不等於已證實的介選件數。
目前沒有公開資料顯示本屆候選人、政黨或選務機關遭駭;但國安局不排除這波攻擊是為介入九合一預做情蒐[1][3]。本頁每週更新。
最後更新:2026/10/27 | 每週更新至 2026/12/29 | 本頁所有數字皆附來源編號
先看懂這一頁:三件事
國安局說法(2026/10/22)中共結合 AI 偵掃弱點、挖掘零日漏洞、投遞惡意郵件;GSN 侵擾 6 月起上揚,不排除為介入九合一預做情蒐(p.13–14)[1][2]。
原始文件:國安局《115 年下半年國家情報工作暨國家安全局業務報告》(19 頁),本樣態相關頁碼 p.13–14⬇ 下載 PDF
01 型態與形式六種入侵形式
02 運作流程從偵察到洩密
階梯由下往上代表情蒐鏈逐步深入;上方按鈕可依目標類型篩選。事件與目標分類為本站依公開資料整理。
「運用」一步是依國安局報告與國際案例整理的風險,不代表 2026 年已發生。
03 過去事件歷次選舉的案例(由近而遠)
| 日期 | 事件 | 結果/狀態 | 來源 |
|---|---|---|---|
| 2026-08-13 | 數發部證實 7 月境外駭客以 AI 代理工具入侵政府網站;FT 報導 85 個帳號遭盜、2,500 多筆人事資料外洩。 疑似 | 數發部稱已處理完畢;具境外來源特徵,未正式歸因 | [6][7] |
| 2026-04-07 | 國安局:2026 年第一季 GSN 遭攻擊逾 1.73 億次,可能是介選前奏。 | 預警 | [14] |
| 2026-01-04 | 國安局 2025 年網駭威脅分析:日均 263 萬次,點名 BlackTech、Flax Typhoon、Mustang Panda、APT41、UNC3886。 | 報告未把這五組直接連到選舉 | [4][5] |
| 2025-01-05 | 國安局 2024 年網駭分析:GSN 日均 240 萬次(2023 年 120 萬次),網駭案 906 件。 | 2026 年報告將 2024 年回溯修正為 246 萬次 | [15][4] |
| 2024-06-24 | Recorded Future 揭露 RedJuliett:2023-11 至 2024-04 對台灣 70 多個組織偵察或嘗試入侵。 疑似 | 研究揭露 | [9] |
| 2024-02-26 | Trend Micro 揭露 Earth Lusca 以「中國對台灰色地帶戰」為誘餌,誘餌在投票前 2 天建立,一家台灣智庫受害。 疑似 | 研究揭露 | [8] |
| 2024-02-13 | Trellix:2024 大選前惡意偵測由 1/11 的 1,758 起升到 1/12 的 4,300 多起。 | 未見影響投票 | [11][12] |
| 2024-01-10 | 大選前 3 天,一個台灣事實查核網站遭 DDoS。 | 未公布規模 | [16] |
| 2022-10 | 駭客論壇出現逾 2,300 萬筆台灣戶籍格式個資。 | 內政部稱檢調證實非戶役政系統外洩;真正來源未公開 | [17][18] |
| 2018-11-24 | 九合一投票日清晨,中選會遭境外 DDoS 約 9–9.7 Gbps。 | 中華電信清洗流量;計票系統在封閉內網未受影響 | [10] |
業者研究報告的歸因屬業者判斷,標「疑似」。2024 年 GSN 日均有 240 萬與 246 萬兩個版本,分別出自 2025、2026 年的國安局報告。
04 2026 現況九合一選前動態(由近而遠)
- 2026-10-22國安局長蔡明彥將網路入侵列為精準介選六樣態之一,列管案件近百起(六樣態合計)。[19][20]
- 2026-10-21國安官員稱中方以約 2,300 萬筆戶籍資料配合 AI 分眾操作(單一來源,取得方式不明)。[13]
- 2026-10-20國安局書面報告:GSN 日均 258 萬餘次(報告本文;與圖 5 月資料換算約 249 萬有差異,待確認),上半年攻擊鎖定學研、電信、國防供應鏈。[1][3]
- 2026-08-13數發部公布 AI 代理攻擊事件,資安院自 7/20 起陸續發布警訊。[6][7]
- 2026-02-24總統賴清德指示國安局成立選舉安全專案,網路攻擊列為複合施壓手段之一。[21]
05 法規與查處適用法條與刑度
06 編者分析本站觀點
台灣的計票採紙本與人工唱票,駭侵很難直接改變結果。風險在別處:竊得的資料可能用於分眾投放,或在選前包裝成爆料。
GSN 侵擾量在 6 月後明顯上升,但侵擾次數本身不等於成功入侵,也不能直接證明與選舉有關;國安局的說法是「不排除」。
本頁在官方確認任何候選人、政黨或選務機關遭駭之前,不會把個案列為已發生的選舉駭侵。
07 觀察指標接下來要看的事
08 資料來源點擊上方編號可跳至此處
- [1]中央社,國安局書面報告:GSN 日均 258 萬次,2026-10-20。連結
- [2]國家安全局,《115 年下半年國家情報工作暨國家安全局業務報告》,2026-10-22,p.13–14(本站備份)。連結
- [3]Taipei Times,國安局:7 月偵測 1.856 億次,2026-10-21。連結
- [4]公視新聞網,國安局 2025 年網駭威脅分析,2026-01-04。連結
- [5]Newtalk 新聞,國安局點名五個 APT 組織,2026-01-04。連結
- [6]中央社,數發部證實 AI 代理工具攻擊政府網站,2026-08-13。連結
- [7]Focus Taiwan,AI agent attack on government websites,2026-08-13。連結
- [8]Trend Micro,Earth Lusca Uses Geopolitical Lure to Target Taiwan,2024-02。連結
- [9]Recorded Future,RedJuliett Intensifies Taiwanese Cyber Espionage,2024-06-24。連結
- [10]公視新聞網,中選會投票日遭境外 DDoS,2018-11-24。連結
- [11]Trellix,Cyberattack on Democracy ahead of Taiwan 2024 Presidential Election,2024-02。連結
- [12]Newtalk 新聞(中央社稿),Trellix:大選前惡意活動激增,2024-02-14。連結
- [13]自由時報,中方蒐集 2,300 萬筆資料,2026-10-21。連結
- [14]Taipei Times,國安局預警 2026 第一季 GSN 攻擊,2026-04-07。連結
- [15]公視新聞網,國安局 2024 年網駭分析,2025-01-05。連結
- [16]Cloudflare,Elections 2024 internet trends,2024。連結
- [17]關鍵評論網,2,300 萬筆戶籍個資在駭客論壇販售,2022。連結
- [18]內政部戶政司新聞稿,2025-12-31。連結
- [19]中央社,國安局長蔡明彥列精準介選六樣態,2026-10-22。連結
- [20]自由時報,〈中共「精準介選」 國安局揭開賭盤、落地接待等6大主要樣態〉,2026-10-22。連結
- [21]Newtalk 新聞,國安局成立選舉安全專案,2026-02-24。連結
- [22]全國法規資料庫,《中華民國刑法》。連結
- [23]Newtalk 新聞,資通安全管理法修正三讀,2025-08-29。連結
- [24]全國法規資料庫,《反滲透法》。連結
說明:「流程」「狀態」與「編者分析」為本站整理與觀點;個案被告在判決確定前推定無罪。台灣安保協會|中國威脅報告