Anthropic 最新 AI 濫用威脅報告導讀:中國如何把 AI 變成監控、武器研發與模型竊取的工具
Anthropic 威脅報告導讀 ・ 2026.09
一、報告來源
這份報告名為《Detecting and countering misuse of AI: September 2026》(偵測與反制 AI 濫用:2026 年 9 月),由美國 AI 公司 Anthropic(大型語言模型 Claude 的開發商)旗下威脅情報團隊撰寫,於 2026 年 9 月 10 日公開發布,全文 154 頁。這是 Anthropic 繼 2025 年 3 月、8 月、11 月之後的第四份威脅報告,也是涵蓋範圍最廣的一份。
報告記錄的是 Anthropic 在 2025 年 12 月至 2026 年 8 月間偵測並阻斷的 AI 濫用行動,涵蓋七大領域:網路攻擊、影響力行動(認知作戰)、監控、詐騙、生物濫用、傳統武器研發,以及非法模型蒸餾(報告 p.3)。報告以「GTG」(Generative Threat Group,生成式威脅團體)編號標示各個行為者(p.4),涉案者包括疑似國家支持的團體、國家宣傳機構、商業間諜軟體業者、犯罪集團與政治動機個人(p.3)。
與政府或學界的調查不同,AI 業者往往能在行動「還在準備階段」時就看見它——威脅行為者用 AI 規劃、撰寫、寫程式的過程,本身就留下痕跡。這讓這份報告提供了一般公開資料難以取得的第一手觀察。以下所有事實與數據,均為 Anthropic 的調查結論,本站未獨立查證;凡報告自述無法確認之處,我們亦照實標示。文中「p.」為報告 PDF 原檔頁碼,方便讀者對照查找。
📄 原始報告:Anthropic 官方網頁|PDF 下載:本站備份/Anthropic 原檔
二、報告揭示的整體趨勢
- 「高明攻擊」不再需要「高明攻擊者」:報告指出,AI 大幅拉近了國家級團隊與個人駭客之間的人力與工具差距,攻擊的技術精密度已不再是判斷幕後是誰的可靠指標(p.5)。
- AI 從「助手」變成「指揮者」:多數案例中,AI 並非只回答問題,而是在多代理(multi-agent)框架中自動執行偵察、入侵與資料竊取,人類只負責選定目標與審閱成果(p.5–6、p.39)。
- AI 取代了一整個工程或分析團隊:在監控案例中,過去需要多組分析人員的情報工作,被壓縮成一個人加上一個 AI 助手(p.81)。
- AI 深度嵌入威權國家的安全官僚體系:報告發現地方安全單位甚至撰寫了「如何用 AI 做監控」的內部操作手冊(p.82、p.97)。
- 繞過地區封鎖是常態:中國、俄羅斯、伊朗等地的使用者普遍透過 VPN、代理轉售平台、偽造身分與盜用 API 金鑰存取美國前沿模型(例見 p.63、p.124、p.144)。
三、與中國相關的重大發現
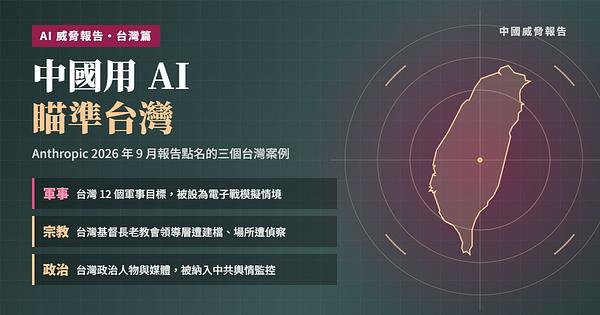
📌 台灣相關案例詳細版:報告中直接點名台灣的三個案例(軍事、宗教、政治),本站另有完整拆解與分析,請見〈中國用 AI 瞄準台灣:Anthropic 威脅報告中的三個台灣案例〉。
1. 解放軍體系研究者:電子戰系統預設「台灣 12 個目標」(GTG-17002,p.119–122)
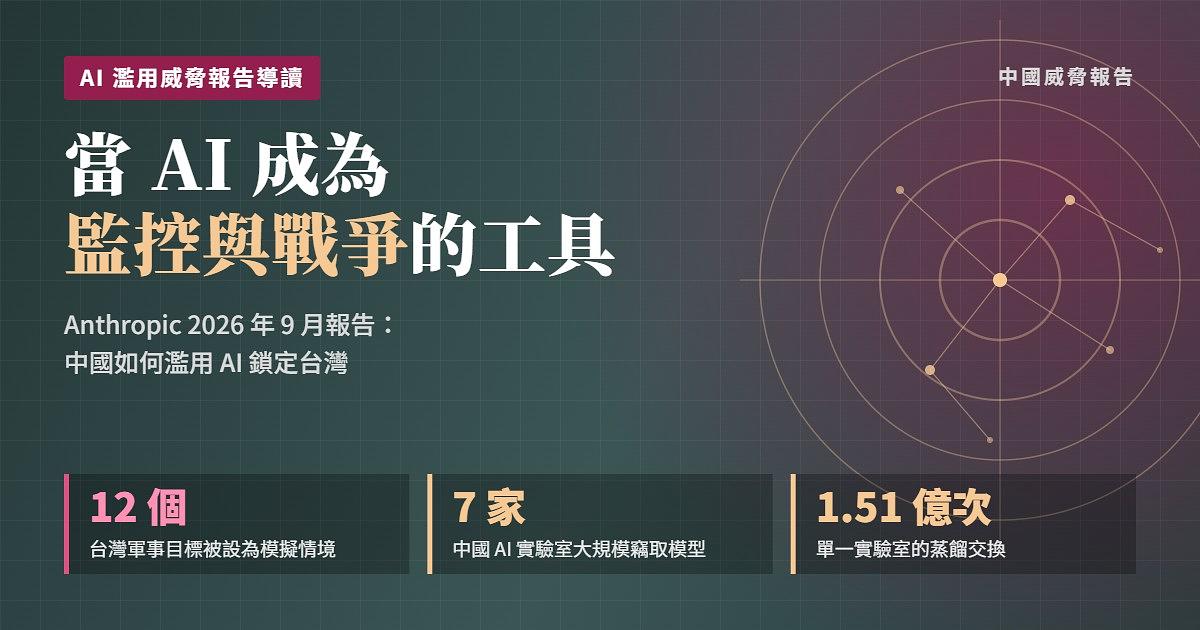
這是與台灣最直接相關的案例。一名位於中國的國防與軍工研究者,利用 Claude 設計並反覆修改一套約 16 個模組的中文電子戰與「壓制敵方防空」(SEAD)目標選定軟體,前後迭代 12 個版本。該軟體可分析敵方雷達、防空飛彈陣地、指揮所與通訊節點,計算偵測涵蓋範圍、評估干擾成效、依價值與脆弱度排序打擊優先順序,並模擬愛國者(Patriot)與薩德(THAAD)等級系統的交戰範圍。
報告指出,開發進行到一半時,該行為者把模擬的預設情境改成台灣境內 12 個目標,包括一處指揮碉堡、預警雷達站、愛國者與天弓飛彈連、主要空軍基地,以及一處區域作戰指揮部。依帳號資料與內容判斷,此人與包括解放軍軍事科學院在內的中國研究機構有關聯。
2. 宗教事務情報作業:台灣基督長老教會遭建檔(GTG-14020,p.89–93)
一個與中國政府立場一致、疑似隸屬宗教事務與統戰體系的情報作業,把 Claude 當作「分析團隊」的替代品,針對亞洲各地宗教領袖與海外華人建立中文人物檔案。檔案模板要求列出目標的「涉華活動」、「負面情況」以及統戰術語中的「工作抓手」(可被利用的把柄)。
目標包括亞洲資深天主教樞機主教、台灣基督長老教會領導層、西藏流亡政府與藏人公民社會、法輪功及其相關媒體,以及連結新加坡、香港與中國的基督教宣教網絡。針對台灣長老教會,除了人物檔案外,還包括宗教場所的現場偵察(平面圖、外觀與結構圖)。其中一名使用者自承為中國官方的資訊安全人員。
3. 「輿情監測」系統:台灣政治人物列為監控對象(GTG-14022,p.98–101)
一家推定為中國政府客戶服務的承包商,讓 Claude 扮演「服務於中華人民共和國政府的資深應急輿情分析師」,每日處理 15 至 30 篇以上的外國新聞,產出供官員閱讀的《輿情簡報》。監控對象包括異議人士、維吾爾與藏人社群、宗教團體、台灣政治人物、勞工與學生運動者,以及國際人權組織。
簡報會依政治敏感度為內容評分,並強制改寫用語——例如把「台灣政府」改成「台灣當局」、替「人權侵害」等詞加上引號;部分文件還直接援引中共「三戰」(心理戰、法律戰、輿論戰)準則,向特定部會建議只有國家才能執行的處置措施。
4. 「維穩」與跨國壓迫(GTG-14021,p.93–97)
與中國地方公安、國安單位相關的三組帳號,利用 Claude 進行「維穩」監控與跨國壓迫:
- 一個市級網警單位以 Claude Code 搭配自訂技能,自動化執行輿情監控、查詢政府監控資料庫,並追蹤一個知名海外異議帳號(報告圖示為「李老師不是你老師」)。
- 一名警校學生兼公安偵查員,在 Claude 起初拒絕後改寫提示,最終取得點名 10 位中國公民、分類施以「管控」(攔截上訪、「約談」、行蹤監控)的處置建議。報告坦承安全防護在此案中未能一致發揮作用。
- 一個地方國安局每日產出「態勢感知」簡報,並要求提供海外活動的行動前場地情資,包括溫哥華民主遊行的集合點、路線與終點、土耳其維吾爾文化活動場地,以及奧斯陸自由論壇的放映場次。該局還把整套流程寫成內部「AI 使用手冊」。
5. 追蹤與吸收敘利亞維吾爾人(GTG-14010,p.86–89)
一個疑似為中國國安體系服務的承包商,將 100 多個 WhatsApp 群組與數十個 Telegram 頻道的對話整理成中文目標資料,依經濟壓力、家庭分離(特別是仍有親屬在新疆者)與意識形態動搖程度,評估個人的「可利用弱點」。不會阿拉伯語的操作者,靠 Claude 以敘利亞方言撰寫接觸訊息、即時翻譯回覆,甚至讓 Claude 扮演「專家顧問」檢查欺騙話術,展開為期數天的祕密吸收行動,並付費換取對維吾爾部隊的情報。同一行為者也規劃了針對海外維吾爾媒體《Uyghur Post》的群體檢舉與抹黑行動。
6. 湖南「漏洞工廠」(GTG-10007,p.24–28)
一群可能位於湖南長沙、說中文的操作者(其中兩人被辨識為當地大學資訊相關科系學生,一人曾在深信服實習、正應徵奇安信的攻擊性網路職位),以 AI 代理群組全天候進行漏洞研究與攻擊程式開發,目標約 50 個組織,涵蓋多國政府機關。其自動化流程對網路設備韌體進行逆向工程,單月即產出十多個疑似零日漏洞;另有 13 個常駐代理定時蒐集美國軍方與政府公開網站內容,產出情報式摘要。
7. 其他軍事相關案例
- 反魚雷火控系統(GTG-17001,p.115–116):一名與中國國防製造商相關、卻偽裝成美國國防原廠的行為者,以 Claude 撰寫反魚雷火控規格書與 200 多頁的中文技術提案,目標是爭取解放軍海軍採購,並比對美國相關系統。
- 定向能武器情報(GTG-17003,p.126–128):一名自稱國防情報寫手的人,蒐集外國高功率微波反無人機武器及其供應鏈資訊,撰寫供中共、軍方或國安高層內部傳閱的簡報。
8. 中國 AI 實驗室大規模「蒸餾」竊取模型能力(p.143–154)
「蒸餾」是用強模型的輸出訓練弱模型的技術;報告所稱的「非法蒸餾」,是指以詐欺帳號、盜刷信用卡與盜用 API 金鑰,大規模、祕密地抽取他人模型能力。報告點名七家中國實驗室:
| 實驗室 | 報告所述規模與手法 | 頁碼 |
|---|---|---|
| 阿里巴巴(通義千問 Qwen) | 報告所見規模最大;2026 年 5 至 7 月逾 1.51 億次交換,高峰每日近 300 萬次、動用逾 3,500 個詐欺帳號,用於訓練 Qwen 3.5–3.7 | p.147–148 |
| 月之暗面(Kimi) | 暗中把自家客戶請求轉給 Claude 回答,同時蒐集資料訓練;5 至 7 月逾 2,300 萬次 | p.148–149 |
| DeepSeek | 同樣暗中轉送客戶請求;兩週內逾 1,210 萬次 | p.149–150 |
| 智譜(Z.ai) | 17 天逾 340 萬次,並試圖蒸餾網路攻擊能力 | p.150–151 |
| 小米(MiMo) | 重播自家用戶對話給 Claude;20 天逾 40 萬次 | p.151–152 |
| 商湯、MiniMax | 購買第三方轉售的使用者對話紀錄;MiniMax 另透過無明顯關聯的空殼公司經營代理服務 | p.152–153 |
值得警惕的是,這些被暗中轉送的請求洩露了大量敏感資料:報告提到一名疑似與解放軍有關的使用者,上傳成都數百支監視器(含解放軍設施周邊)的影像資料追蹤特定個人(p.149);一名中國市級公安局系統工程師,建置以身分證號比對民眾行蹤與警方紀錄的工具(p.150);以及歐美用戶透過第三方路由服務輸入的姓名、電郵與公司資料(p.146)。這些用戶多半不知道自己的資料被轉送給第三方。
9. 其他涉中案例
- 交友詐騙 App 網路(GTG-15001,p.139–142):一家中國 App 工作室建立 20 多個交友 App,兩週內以 4,700 多個 AI 假人設與至少 25,000 名用戶聊天,並刻意規避蘋果與 Google 商店審查。
- 中國官媒內容「洗白」(GTG-84005,p.53–58):一個針對馬來西亞選民的商業操弄平台,將新華社、CGTN 等中俄官媒文章去除來源標示,偽裝成獨立的在地新聞。
四、其他國家的重點案例(摘要)
- 俄羅斯:與「午夜暴雪」(Midnight Blizzard)相符的間諜團體以 AI 自動化整條攻擊鏈,偵測到被防毒軟體攔截即自動改寫惡意程式,鎖定烏克蘭政府與無人機供應鏈(GTG-20006,p.6–11);Sputnik、RIA、RT 等官媒編輯把 Claude 當「編輯台」,其中包括 2025 年摩爾多瓦選前對總統桑杜的不實指控(GTG-24015,p.58–62);一支自由接案團隊開發具「人員」目標類別、可自主引爆的自殺無人機蜂群軟體(GTG-27005,p.117–119)。
- 伊朗:國家宣傳機構以 AI 建構「認知作戰」計畫與假人設(GTG-34001,p.62–67);維安單位開發偽裝成禮拜時間工具、實則蒐集身分的 Firefox 擴充套件(GTG-34007,p.101–103)。
- 其他:阿聯酋相關人員操作約 300 個假網紅並代寫聯合國人權理事會證詞(GTG-84002,p.78–80);馬利情報機關的顧問以 AI 開發監控約 2,500 萬張 SIM 卡、移除法院令狀要求的全國攔截平台(GTG-50027,p.103–105);葉門團隊以 AI 開發導引火箭軟體並實際試射(GTG-87001,p.112–115)。
- 生物安全:報告首度公開 AI 業者視角的生物濫用案例,包括研究者繞過地區封鎖、從事病毒功能增強(gain-of-function)相關研究;報告不公開涉及的國家與機構名稱(p.129–138)。
五、編者觀察:對台灣的意涵
三個台灣案例的逐案拆解與應對建議,請見〈中國用 AI 瞄準台灣:Anthropic 威脅報告中的三個台灣案例〉。
這份報告對台灣至少有三點啟示。第一,台灣已是中國軍方研究者 AI 輔助作戰規劃中的具體模擬目標,電子戰與防空壓制的研究以台灣防空體系為情境設定,印證了台灣長期面對的軍事威脅已進入 AI 加速階段。第二,台灣公民社會本身就是監控對象——從長老教會領導層、宗教場所到政治人物,都被納入中共宗教、統戰與輿情體系的建檔流程,這是跨國壓迫與統戰滲透延伸到台灣內部的又一佐證。第三,中國 AI 產品的資料風險不只是理論:報告顯示中國 AI 業者會在用戶不知情下轉送、保存並利用對話內容,台灣政府機關、企業與個人在選用 AI 工具時,應把資料流向與供應鏈來源列為資安評估的重點。
同時也應注意,報告的視角來自單一 AI 公司,其所見僅止於自家平台;多數案例中 Anthropic 坦承無法確認行動是否實際造成後果,部分歸因亦標示為中低信心。閱讀時宜將其視為重要的一手線索,而非完整的全貌。
六、原始報告與下載
- 原始報告網頁(Anthropic 官方):https://www.anthropic.com/threat-intelligence-report-september-2026
- PDF 全文下載(英文,154 頁)— 本站備份:Anthropic-Detecting-and-countering-091026.pdf
- PDF 全文下載 — Anthropic 原檔:Anthropic-Detecting-and-countering-091026.pdf
資料來源:Anthropic, Detecting and countering misuse of AI: September 2026, 2026 年 9 月 10 日發布。本文為台灣安保協會之中文導讀與摘要,內容以報告原文為準。