捷克 BIS《2025 年度報告》導讀:中國情報以記者身分滲透、壓制捷台合作,捷克首度公開歸因 APT31
國際威脅評估 ・ 捷克 BIS ・ 2026.08
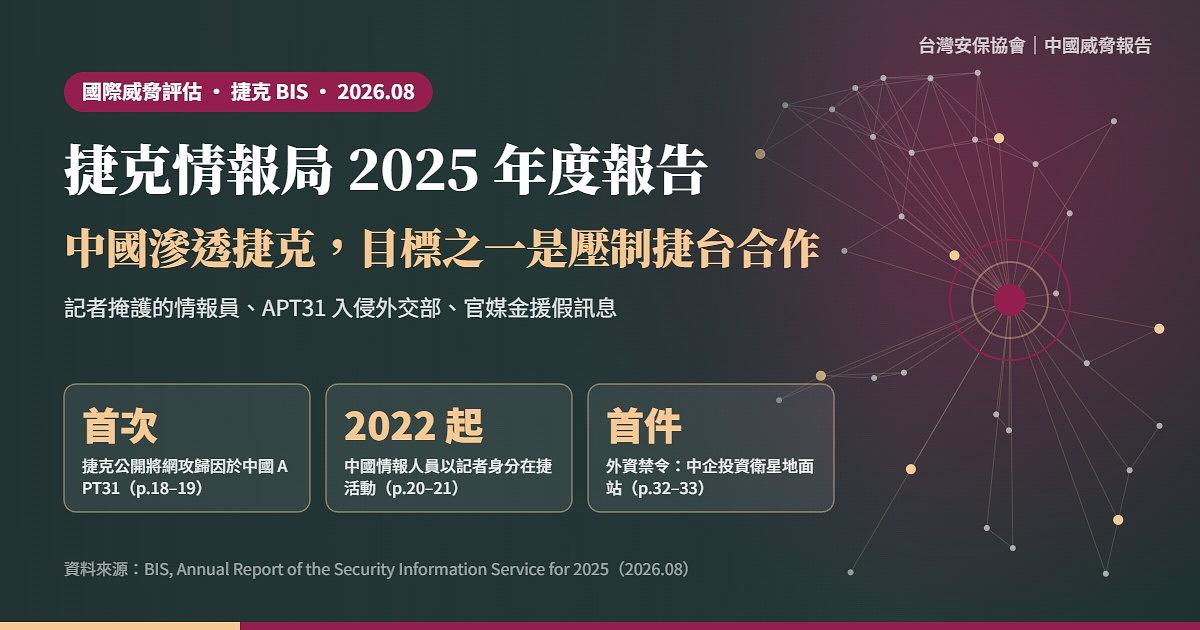
捷克安全情報局(BIS)2025 年度報告指出,中國情報人員長期以記者與外交身分在捷克活動,目標之一是壓制捷克與台灣的合作;報告並記錄捷克首度公開將外交部遭網攻歸因於中國國安部所屬的 APT31,以及首度依外資審查法禁止一筆中國企業投資。
本文為《Annual Report of the Security Information Service for 2025》(捷克安全情報局英文版,BIS 官網於 2026 年 8 月 27 日刊出)的中文導讀,聚焦與中國相關的評估。以下事實均出自 BIS 報告,本站未獨立查證;「編者分析」為台灣安保協會的觀點,與報告內容分開標示。文中「p.」為報告內頁印的頁碼(與報告目錄一致)。本報告 PDF 為跨頁排版,每一個 PDF 頁含兩個印刷頁:PDF 第 N 頁=內頁 p.(2N−4)–(2N−3),例如「中國在捷克的活動」一章 p.20–21 即 PDF 第 12 頁。由於跨頁中左右兩頁的文字無法精確切分,本文多以跨頁範圍(如 p.20–21)標示出處。本站另將這類外國政府評估彙整於 國際威脅評估總覽。
📄 原始報告:BIS 官方網頁 | PDF 原檔 | PDF 本站備份
一、報告來源
BIS 是捷克負責國內安全的情報機關,依《捷克情報機關法》(1994 年第 153 號法律)與《安全情報局法》(1994 年第 154 號法律)運作,職責包括蒐集外國情報機關活動、危害國家主權與民主基礎的活動、危害重大經濟利益的活動,以及組織犯罪與恐怖主義等資訊;BIS 受政府統籌指派任務,與外國情報機關合作須經政府同意(p.6–7)。
年度報告涵蓋 2025 年,主要章節依序為:俄羅斯(p.10)、擴散網絡(p.16)、網路攻擊(p.18)、中國在捷克的活動(p.20)、能源安全與公共財政保護(p.22)、恐怖主義與激進化(p.24)、保護國家民主基礎(p.27)(p.3、p.8–9 目錄)。中國除了有專章,也出現在局長序言、擴散、網攻、資訊操作與外資審查等章節(p.4–5、p.16–21、p.26–27、p.32–33)。
局長 Michal Koudelka 在序言中把 2025 年定位為冷戰結束以來安全情勢最嚴峻的年份之一,並說明這是他任內發布的第 10 份、也是最後一份年度報告,其第二任任期將於 2027 年 2 月屆滿(p.4–5)。
二、報告怎麼談台灣
報告全文直接提到台灣共兩處,都把台灣放在中國威脅的脈絡中:
- 中國對台言論升高,列為全球安全惡化因素。局長序言將俄羅斯持續侵略烏克蘭、中東衝突升高,以及中國對台灣的侵略性言論加劇,並列為 2025 年衝擊全球安全情勢的事件(p.4–5)。
- 中國情報工作的目標之一是壓制捷台合作。BIS 指出,中國情報以「政治情報」為主軸,主要目標是在各政黨中尋找支持捷中關係更緊密的同情者,讓他們提供非公開資訊(即使是在不知情下)、推廣中國利益,並壓制北京所不樂見的捷克-台灣合作(p.20–21)。
- 台灣與西藏屬於中共所謂「五毒」。報告指出,中國致力壓制與「五毒」相關的活動,特別是台灣與西藏議題,並把這些議題視為無論在境內或境外都必須由中國當局全面掌控的「內政」;因此中方會關注觸及這些議題的會議,設法取得與會者名單與會議內容(p.20–21)。
報告沒有描述台灣本身遭受的威脅,也沒有提出捷台合作的具體案例;台灣在報告中是中國對捷克施壓與滲透的「議題標的」。
三、中國在捷克的情報活動(p.20–21)
報告怎麼說
- 記者與外交官是主要掩護。中國情報人員長期在捷克境內活動,主要以記者與外交身分為掩護;任務包括實地情報蒐集、建立影響力與人脈網絡、物色目標人物,以及監控在捷華人社群(p.20–21)。
- 「全社會」動員。中方採取所謂全社會途徑蒐集情報:除了情報官,駐捷外交使館、華人社群與黨組織也參與其中,有的在捷克境內運作,有的從境外操作(p.20–21)。
- 點名個案:楊一鳴(Yang Yiming)。BIS 指認這名中國公民為中國情報機關成員,自 2022 年起在捷克活動,以中國期刊記者身分作掩護——報告稱這是中國情報機關的傳統掩護手法。他建立多元的消息來源網絡,取得捷克國家機關的敏感與非公開資訊;BIS 依其關注主題判斷,其活動違反捷克利益(p.20–21)。
- 學術界是吸收重點。中方利用特定捷克學者取得敏感資訊、了解捷克環境。吸收流程通常是先找出能接觸有用資訊的人選,接觸管道包括對方赴中國研修期間、LinkedIn,或在捷克境內由中國情報人員或其協作者直接接觸。中方以專業合作與金錢報酬為誘因,先委託撰寫符合中國政治利益的分析報告,再逐步升高要求,索取敏感與非公開資訊;目的之一是蒐集可用來對付中方所厭惡人士的把柄(p.20–21)。
- 跨國壓迫的風險。中方蒐集的中國公民資訊,可能被中國的鎮壓機關用於強迫遣返或脅迫合作(p.20–21)。
- 對抗立法管制的固定套路。面對捷克與其他國家的法規限制,中國實體乃至中國政府近年採取大致一致的手法:密集蒐集相關機關的情報、接觸有影響力的經理人、遊說者或政治人物,再對各國機關施壓,並設法爭取歐盟執委會內部的支持(p.20–21)。
編者分析
這一章的重點在於,BIS 把「壓制捷台合作」與尋找政治同情者、取得非公開資訊並列,寫成中國政治情報的核心任務之一,而不是附帶效果。換言之,在捷克情報機關眼中,北京對捷台交流的反制不只是外交抗議,而是由情報機關執行、以吸收與滲透為手段的長期工作。報告同時把台灣與西藏、與會者名單蒐集、強迫遣返放在同一段,顯示這套「境外也要全面掌控」的邏輯,同時威脅外國的公共討論與海外華人的人身安全。
四、網路攻擊:APT31 與捷克外交部(p.18–19)
報告怎麼說
- 外交領域是長期目標。捷克、尤其是捷克外交體系,長期且固定遭到中國國家行為者的網路間諜攻擊;2025 年捷克境內單位仍遭到多起與中國有關的網攻(p.18–19)。
- 首度公開政治歸因。2025 年是捷克網路威脅領域的「重要里程碑」:2025 年 5 月 28 日,國家歸因程序完成,捷克首次公開將針對本國機關的網攻歸因於特定國家的國家級網路行為者——中華人民共和國,具體為與中國國家安全部有關聯的 APT31(p.18–19)。
- 攻擊內容。該攻擊主要目的在取得中國感興趣的資訊,影響外交部的非機密網路,至少從 2022 年開始,直到 2024 年 7 月採取必要緩解措施後才結束(p.18–19)。
- 高度確信與盟國支持。捷克安全機關與國家網路及資訊安全局(NÚKIB)以高度確信判定責任歸屬;這項公開歸因獲得歐盟、北約與其他盟國聲明支持(p.18–19)。
同章另述俄羅斯行為者:與俄國軍情局(GRU)有關的 APT28,以及被 BIS 認定為「俄國國家權力延伸」的所謂駭客行動主義團體,後者除 DDoS 攻擊外,也攻擊防護不足的小型工控設備(p.18–19)。
五、媒體滲透與假訊息金援(p.20–21、p.26–27)
- 對小型媒體供稿。2025 年捷中媒體合作持續,中國內容主要流向捷克小型媒體;BIS 認為這些內容意在形塑捷克民眾對中國的認知,只呈現共產政權正面形象,刻意略去或否認踐踏人權、壓迫少數民族與領土侵略等負面面向(p.20–21)。
- 中國官媒按月金援假訊息生產者。BIS 指出,俄羅斯與中國對捷克假訊息場域個別行為者的興趣在 2025 年持續,部分案例升高為支持甚至直接合作(p.26–27)。報告舉例,過去中國官方媒體公司曾以每月固定收入(金額介於數萬至數十萬捷克克朗之間)資助一名假訊息生產者;其目的可能不只是委製特定內容,也包括穩定該假訊息專案的財務,或廣泛支持把捷克當作「集體西方」、歐盟與北約一員加以攻擊的激進立場(p.26–27)。
報告評估,捷克境內假訊息的散布仍以本國行為者為主,動機多為財務、意識形態或政治野心(p.26–27)。
六、外資審查與軍民供應鏈(p.16–17、p.32–33)
- 首件外資禁令針對中企。2025 年 BIS 參與審查的外國投資案件量,是 2021 年《外國投資審查法》生效以來最多的一年;當年也出現第一件禁令——禁止一家中國企業對一座衛星地面站的投資繼續存在(p.32–33)。
- 中國是俄國軍工的關鍵供應者。BIS 指出,中國持續在支援俄羅斯軍工複合體上扮演關鍵角色,向俄方供應武器系統生產所需零組件;因此從捷克出口到中國的此類貨品,具有轉出口至俄羅斯的風險(p.16–17)。
七、其他主題(摘要)
- 俄羅斯:報告最大篇幅仍是俄羅斯,包括雇用「一次性特務」從事破壞(2025 年上半年歐洲揭露案件減少、下半年回升)、以第三國人脈經營影響力,以及揭露一名為俄國「影子艦隊」提供保險的人士並促成其列入捷克與歐盟制裁名單(p.4–5、p.10–15)。
- 擴散:俄羅斯主要透過第三國轉出口取得受歐盟管制的捷克貨品(p.16–17)。
- 恐怖主義:捷克恐攻威脅仍低;BIS 2025 年再發現 5 名對暴力宣傳感興趣的未成年人,自 2023 年秋天累計近 20 件(p.24–25)。
- 伊朗:利用歐洲犯罪網絡攻擊海外異議者與以色列、猶太目標,在捷克有恫嚇伊朗反對派記者案例,但整體屬低調(p.26–27)。
- 選舉:2025 年選舉未出現嚴重干擾;BIS 監控 TikTok 上散布反體制與親俄敘事的不實帳號網絡(p.28–29)。
- 國內審查業務:為逾 6,800 名入籍申請者出具評估、審查近 700 個與外交部合作的對象、受理 40 件雲端服務供應商審查申請(p.32–33)。
八、報告沒有說的
- 報告沒有說明楊一鳴目前的處境(是否被驅逐、離境或遭起訴),也沒有說明他任職的中國期刊名稱或取得資訊的具體內容(p.20–21)。
- 報告沒有提供中國相關網攻的件數,只說 2025 年有「數起」(p.18–19)。
- 報告沒有點名受中國供稿的捷克媒體、受中國官媒金援的假訊息生產者,也沒有說明那筆金援發生的確切年份,只說「過去」(p.20–21、p.26–27)。
- 外資禁令一案,報告沒有寫出中國企業與衛星地面站的名稱,也沒有說明禁止理由(p.32–33)。
- 報告提及中國壓制捷台合作,但沒有列舉具體受壓制的捷台合作案例(p.20–21)。
- 報告是情報機關的公開版本,多數判斷未附證據;除 APT31 歸因明言「高度確信」外,其餘判斷未標示信心程度(p.18–19)。
九、編者觀察:對台灣的意涵
捷台合作本身就是中國情報的目標
對台灣而言,這份報告最重要的一句話,是 BIS 把「壓制捷台合作」明列為中國政治情報的任務。這意味著台灣與歐洲國家建立的國會、學術、科技與經貿交流,不只會招來北京的外交抗議,也會成為情報滲透與反制的對象。台灣在推動與中東歐的合作時,應預設合作夥伴會被接觸、被吸收、被施壓,並主動與對方分享中國手法的情資。
學者與會議是脆弱環節
BIS 描述的學術吸收流程——以有償分析報告起手、逐步升高要求——與「五毒」會議與會者名單的蒐集,直接關係到所有與台灣、西藏議題相關的國際研討會。台灣主辦或參與這類會議時,與會者名單、聯絡資料的保護,以及對海外華人與會者可能遭跨境追蹤的風險告知,都應納入基本安全程序。
公開歸因的示範價值
捷克以「國家歸因程序」對 APT31 進行首次公開歸因,並取得歐盟與北約背書,顯示中等規模國家也能以制度化程序點名中國。台灣長期承受中國網攻,可參考此類程序,在技術鑑識之外建立政治歸因與盟國聯合發聲的機制,讓個案轉化為國際共識。
假訊息金流與外資審查
中國官媒以固定月費支撐假訊息生產者,以及外資審查首度攔下中企投資衛星地面站,都說明中國的影響力工作同時走「內容」與「資本」兩條線。台灣在處理境內認知作戰時,追查金流與審查關鍵基礎設施投資,與事實查核同樣重要。
十、原始報告與下載
- 原始報告網頁:BIS, Annual Report of the Security Information Service for 2025(官網刊出日期 2026.08.27)
- PDF 本站備份:BIS Annual Report 2025(英文版,PDF)
- PDF 原檔:2025-vz-aj1.pdf(PDF,24 頁跨頁排版)
資料來源:Security Information Service (BIS), Czech Republic, Annual Report of the Security Information Service for 2025(英文版,2026 年 8 月)。本文為台灣安保協會之中文整理與分析,事實內容以報告原文為準。