紐西蘭 NCSC《網路威脅報告 2026》導讀:中國是最持續、能力最強的國家級網攻者
國際威脅評估 ・ 紐西蘭 NCSC ・ 2026.09
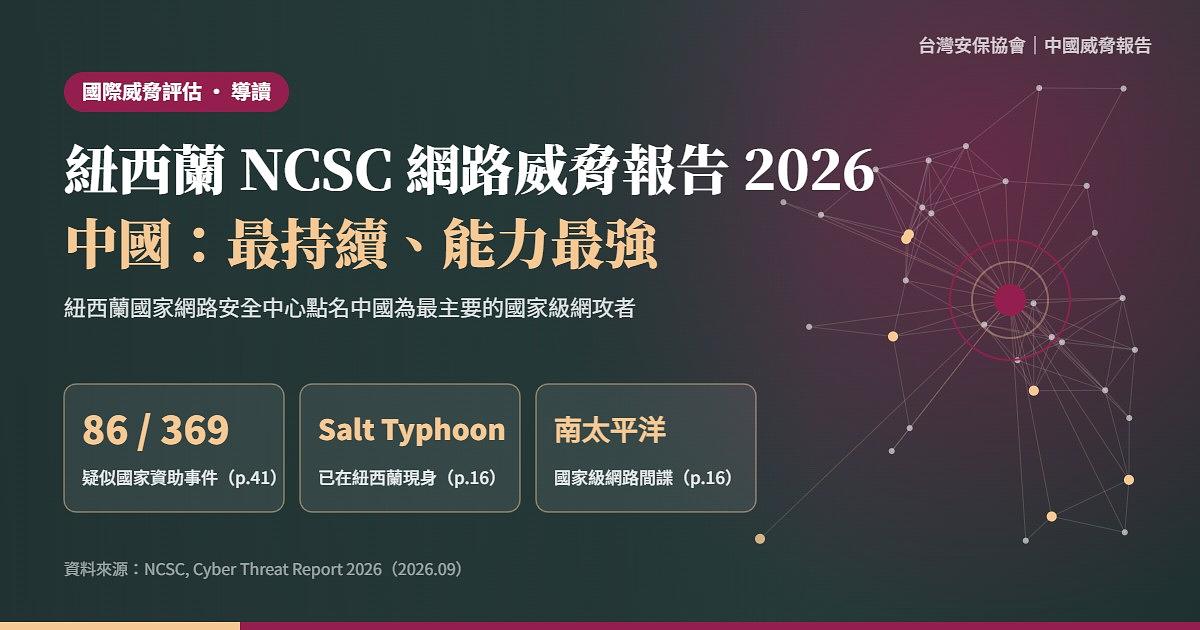
紐西蘭國家網路安全中心(NCSC)2026 年 9 月 24 日發布年度《網路威脅報告 2026》,點名中華人民共和國是在紐西蘭從事網路活動「最持續、能力最強」的國家行為者,並警告南太平洋已出現針對各國政府與基礎設施的國家級網路間諜活動。
本文為《Cyber Threat Report 2026》(NCSC,2026 年 9 月)的中文導讀,聚焦與中國相關的評估。以下事實均出自 NCSC 報告,本站未獨立查證;「編者分析」為台灣安保協會的觀點,與報告內容分開標示。文中「p.」為報告 PDF 原檔頁碼(本報告內頁印的頁碼與 PDF 閱讀器頁數一致),方便讀者對照查找。本站另將這類外國政府評估彙整於 國際威脅評估總覽。
📄 原始報告:NCSC 官方網頁 | PDF 原檔 | PDF 本站備份
一、報告來源
NCSC 隸屬紐西蘭政府通訊安全局(GCSB),是紐西蘭情報體系的一環(p.6)。年度報告以 2025 年 7 月 1 日至 2026 年 6 月 30 日的事件處理經驗為主要依據,NCSC 自承對紐西蘭網路環境的掌握並不完整,數據應視為「示例性」而非全貌(p.7)。
報告提出五項判斷:(1) 前沿 AI 正在重塑網路威脅版圖;(2) 國家資助的網路活動對紐西蘭組織構成持續威脅;(3) 網路犯罪與勒索日趨嚴重;(4) 數位供應鏈仍是重大風險;(5) 社交工程是持續威脅(p.7)。本文聚焦第 2 項判斷(p.15–19)。
二、整體數字
| 年度 | 總數 | 國家資助 | 犯罪/財務動機 | 無法歸因 | 頁碼 |
|---|---|---|---|---|---|
| 2021/22 | 350 | 118 | 81 | 151 | p.41 |
| 2022/23 | 316 | 73 | 90 | 153 | p.41 |
| 2023/24 | 343 | 110 | 65 | 168 | p.41 |
| 2024/25 | 331 | 82 | 137 | 112 | p.41 |
| 2025/26 | 369 | 86 | 162 | 121 | p.41 |
| 五年平均 | 349 | 94 | 107 | 141 | p.41 |
表中為 NCSC 分流處理、「具潛在國家重大影響」的事件數(p.41)。2025/26 年度 NCSC 共收到 4,673 件通報,其中 369 件列為具潛在國家重大影響,4 件被評為 C2「高度重大」(p.7)。國家資助相關事件從 82 件增至 86 件,但因犯罪類事件跳增 18%,占比反而從 25% 降至 23%(p.37、p.41)。
三、與中國相關的發現(p.12、p.15–18、p.22–23)
報告怎麼說
- 中國是最持續、能力最強的國家行為者。NCSC 將這一年的國家資助活動連結到中國、俄羅斯、伊朗與北韓,其中中國是在紐西蘭從事網路活動最持續且能力最強者(p.16)。
- 攻擊對象與後果。NCSC 發現疑似源自外國國家行為者的活動,鎖定政府機關、衛生與教育組織,以及資訊科技代管服務業者(MSP),並認為這些事件已使紐西蘭敏感資訊暴露於風險之中(p.16)。
- 以間諜為主,但國際上已出現破壞。國家行為者在紐西蘭的主要目的是間諜活動;不過夥伴國已觀察到國家行為者以網路工具進行恫嚇、竊取智慧財產、干擾關鍵服務,甚至破壞(p.15)。
- 預置攻擊能力。報告指出國家行為者趨向更具侵略性,包括鎖定能源、電信、運輸、水務與金融等關鍵基礎設施,並在目標系統中預先部署攻擊能力;若未被發現,將大幅壓縮預警時間(p.15)。入侵可能數月甚至數年未被察覺(p.17)。
- Volt Typhoon、Flax Typhoon 與「隱蔽網路」。2026 年 4 月,紐西蘭與另外 9 國共同示警:與中國有關的行為者大規模利用遭入侵的家用路由器等裝置組成殭屍網路,藉以隱藏惡意活動;Volt Typhoon 與 Flax Typhoon 曾用這類網路攻擊基礎設施(p.16、p.18)。
- Salt Typhoon 已在紐西蘭出現。2025 年 8 月,紐西蘭與另外 12 國聯合點名中國國家資助的 Salt Typhoon,該行動利用網路與邊界設備的已知漏洞,竊取通訊、通話與帳密等資料;NCSC 證實紐西蘭境內觀察到 Salt Typhoon 活動(p.16、p.18)。
- 國家與犯罪集團交織。國家行為者會購買或取得犯罪集團竊得的帳密,也會利用犯罪集團作為代理人以規避報復與制裁(p.16);報告舉例,源自俄羅斯的竊密軟體 Lumma Stealer 也被與中國有關的犯罪集團使用(p.22–23)。
- AI 加速。報告引述 Anthropic 2025 年 11 月的揭露:一個被評估為中國國家資助的團體,利用 AI 代理能力滲透全球約 30 個組織(p.12)。NCSC 預期 AI 將使這類行動數量大幅增加(p.15)。
南太平洋
報告專段指出,南太平洋的地緣戰略競爭升高,NCSC 已掌握針對當地各國政府與基礎設施的國家資助網路間諜活動;由於紐西蘭與太平洋國家有家族、文化、政治與經濟連結,這類活動可能波及當地民眾、企業與公民機構(p.16)。
編者分析
這份報告的分量不在數字,而在措辭。紐西蘭長期在五眼聯盟中對中國用語最為節制,這次在年度公開報告中直接以「最持續、能力最強」形容中國,並把 Volt Typhoon 的「預置攻擊能力」寫進給企業領導人看的判斷,代表連最謹慎的夥伴都已接受:中國的網路行動不只是情報蒐集,而是為衝突時的破壞做準備。
四、其他國家(摘要)
- 俄羅斯:報告以 2025 年 12 月 29 日波蘭再生能源設施遭攻擊為例,該攻擊影響約 50 萬用戶的供電系統控制設備,英國與歐盟於 2026 年 7 月公開歸因於俄羅斯國家(p.17);另有親俄駭客行動主義團體攻擊各國關鍵基礎設施(p.16、p.18)。
- 北韓:紐西蘭一家大型企業發現遠端 IT 約聘人員實為北韓人,對方遭解約後以外洩商業機密要脅(p.19)。
- 伊朗:列於國家資助行為者名單中,報告未提出具體案例(p.16)。
五、報告沒有說的
- 報告沒有按國別拆分 86 件國家資助事件,因此無法得知其中多少件與中國有關(p.16、p.41)。
- 南太平洋段落沒有點名是哪一國的行為者,也沒有指出受害國家(p.16)。
- 報告全文沒有提及台灣。
- 「國家資助」是 NCSC 的疑似連結判斷(suspected state-sponsored links),並非司法認定(p.15、p.41)。
六、編者觀察:對台灣的意涵
同一批行動者,台灣是原點
報告點名的 Flax Typhoon,Microsoft 早在 2023 年即揭露其主要鎖定台灣政府、教育、關鍵製造與資訊科技組織(Microsoft,2023.08)。紐西蘭看到的,是同一套能力外溢到第三國的樣貌;台灣在這些行動中的位置,比紐西蘭更前線。
南太平洋是台灣友邦所在
台灣在太平洋仍有邦交國。NCSC 所說「針對太平洋各國政府與基礎設施的間諜活動」雖未點名行為者,但與中國近年在該區域的外交與安全布局同時發生,台灣應與紐、澳及友邦建立威脅情資分享,並把友邦政府網路的韌性納入對外援助項目。
「預置」等同戰時伏筆
對台灣而言,Volt Typhoon 式的預置不是抽象風險:一旦台海危機升高,電信、能源、水務與港口的控制系統若已被預先植入,將與封鎖、灰色地帶行動同步發作。紐西蘭以年度報告告訴企業領導人「國家行為者在下長棋」,台灣的公私部門更需要以同樣框架檢視自身。
國際旁證的價值
中國對每一份這類報告都會否認。當紐西蘭、澳洲、英國、美國、加拿大與歐洲各國情報機構各自以本國事件得出相同結論時,就構成可被公開引用的國際共識——這正是本站建立「國際威脅評估總覽」的理由。
七、原始報告與下載
- 原始報告網頁:NCSC, Cyber Threat Report 2026
- PDF 本站備份:NCSC-CyberReport_2026.pdf(3.1 MB)
- PDF 原檔:NCSC-CyberReport_2026(PDF,48 頁)
- NCSC 新聞稿(2026.09.24):Cyber Threat Report 2026: Leaders need to prepare now for the impact of AI
- 中文報導線索:央廣〈紐西蘭發布威脅報告 稱中國為最大國家級網攻來源〉(轉引路透社)
資料來源:New Zealand National Cyber Security Centre, Cyber Threat Report 2026(2026 年 9 月)。本文為台灣安保協會之中文整理與分析,事實內容以報告原文為準。