澳洲 ASD《年度網路威脅報告 2024–25》導讀:中國國安部指揮 APT40,國家駭客為衝突預先布局關鍵基礎設施
國際威脅評估 ・ 澳洲 ASD/ACSC ・ 2025.10
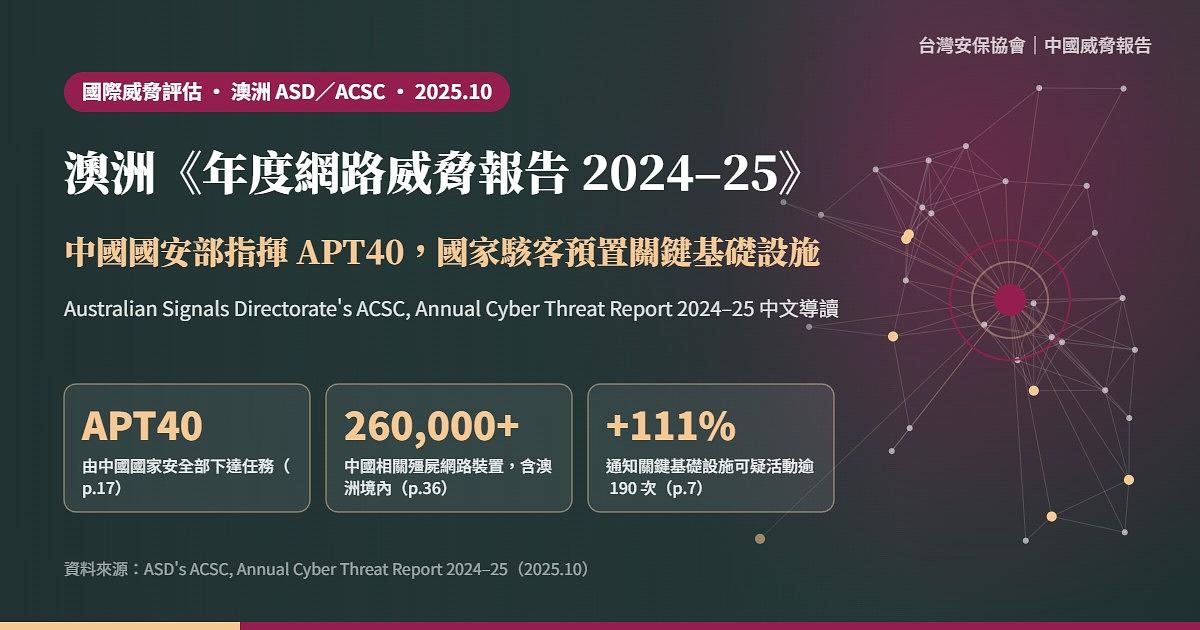
澳洲訊號局(ASD)轄下的澳洲網路安全中心(ACSC)2025 年 10 月 14 日發布《年度網路威脅報告 2024–25》,以專欄點名中國國家安全部(MSS)指揮的 APT40 持續攻擊澳洲與區域網路,並記錄澳洲一年內參與 3 份針對中國行為者的聯合通告:APT40、物聯網殭屍網路、全球電信業者遭入侵。
本文為《Annual Cyber Threat Report 2024–25》(ASD's ACSC,2025 年 10 月)的中文導讀,聚焦與中國相關的評估。以下事實均出自 ASD 報告,本站未獨立查證;「編者分析」為台灣安保協會的觀點,與報告內容分開標示。文中「p.」為報告內頁印的頁碼(與報告目錄一致);本報告前 9 頁為封面、版權頁、部長序言與目錄,以 PDF 閱讀器查找時請加 9 頁(例:p.17 = PDF 第 26 頁);部長序言以羅馬數字標為 p.v。本站另將這類外國政府評估彙整於 國際威脅評估總覽。
📄 原始報告:ASD 官方新聞稿 | PDF 原檔 | PDF 本站備份
一、報告來源
ACSC 是 ASD 底下的澳洲政府網路安全技術權責機關,提供 24 小時通報熱線、發布警示與通告、與夥伴分享威脅情資並協助事件應處(p.viii)。報告由澳洲聯邦警察(AFP)、澳洲犯罪學研究所(AIC)與澳洲安全情報組織(ASIO)共同供稿,其中 ASIO 的網路業務專責調查與評估國家資助的惡意網路活動(p.viii)。報告期間為澳洲會計年度 2024–25(2024 年 7 月至 2025 年 6 月)(p.9–10)。
國防部長馬爾斯(Richard Marles)在序言中開宗明義談印太的軍備競爭,並點出兩份聯合通告:一份揭露與中國有關的行為者入侵全球大型電信業者、進行大規模網路間諜行動,另一份涉及俄羅斯(p.v)。報告摘要判斷,國家資助的網路行為者對澳洲構成「嚴重且持續升高」的威脅,不只竊取資訊,也可能在對其有利的戰略時機削弱、中斷澳洲的關鍵服務與通訊能力(p.1)。
二、整體數字
| 指標 | 2024–25 | 變化 | 頁碼 |
|---|---|---|---|
| 資安熱線來電 | 42,500+ 通(日均 116 通) | +16% | p.1、p.3 |
| ReportCyber 網路犯罪通報 | 84,700+ 件(約每 6 分鐘 1 件) | −3% | p.3、p.18 |
| ACSC 回應的資安事件 | 1,253 件 | +11% | p.1、p.11 |
| 第 2 級(C2)重大事件 | 2 件(前一年 1 件) | +1 | p.11 |
| 主動通知可疑活動 | 1,700+ 次 | +83% | p.1、p.5 |
| 通知關鍵基礎設施 | 190+ 次 | +111% | p.2、p.7 |
| 關鍵基礎設施事件占比 | 13% | +2 個百分點 | p.28 |
| DoS/DDoS 事件 | 200+ 件 | +280% 以上 | p.4 |
| 企業平均自報網路犯罪損失 | 約 8.1 萬澳元 | +50% | p.3 |
ACSC 將事件分為 C1(最嚴重)到 C6 六級(p.11)。2024–25 年度高階事件絕對數下降,但 ACSC 強調仍持續看到複雜精密的攻擊手法;C3 以上事件涉及聯邦與州政府、大型組織、學術界與供應鏈(p.11)。超過三分之一(37%)的 C3 事件,是 ACSC 主動通知受害組織才被發現(p.11)。報告未將這些事件依攻擊者國別拆分。
三、與中國相關的發現(p.v、p.9–10、p.16–17、p.26、p.29、p.36)
報告怎麼說
- APT40 由中國國家安全部下達任務。報告第一個專欄(Highlight 1)即以中國為題:2024 年 7 月 ACSC 發布通告,揭露中國國家資助團體 APT40 的手法;ACSC 與國際夥伴評估 APT40 接受 MSS 指派任務,業界另以 Kryptonite Panda、Gingham Typhoon、Leviathan、Bronze Mohawk 等名稱追蹤該團體(p.17)。
- 經常鎖定澳洲與區域網路。APT40 經常攻擊握有對中國有價值資訊的澳洲及區域網路,對許多政府與關鍵基礎設施網路構成安全威脅(p.17)。
- 漏洞公開後數小時內出手。APT40 以快速利用漏洞著稱,常在概念驗證(PoC)公開後數小時或數天內動手,偏好攻擊對外公開的應用程式而非傳統釣魚;報告因此認為,相對簡單的防護措施仍能有效阻擋這類行為者(p.17)。
- 借用家用設備藏身,靠合法帳密橫向移動。ACSC 觀察到 APT40 與其他行為者利用遭入侵的小型辦公室/家用(SOHO)設備組成的殭屍網路,把惡意流量混入裝置主人的正常流量;取得初始存取後,APT40 傾向竊用合法使用者帳密行動而非部署惡意程式,增加偵測難度(p.17)。
- 26 萬台裝置的中國相關殭屍網路。2024 年 9 月,澳洲與國際夥伴聯合示警:與中國有關的行為者入侵數千台路由器、防火牆、網路儲存設備與物聯網裝置,組成超過 26 萬台裝置的殭屍網路,其中包括澳洲境內的裝置;這類網路可作為代理以隱藏身分,用於發動 DDoS 或進一步入侵(p.9、p.36)。
- 全球電信業者遭入侵。2024 年 12 月 4 日,澳洲與國際夥伴發布聯合通告,警告與中國有關的行為者已入侵全球大型電信業者網路,進行廣泛而重大的網路間諜行動,並提供通訊基礎設施的強化指引(p.v、p.9、p.29)。報告指出電信網路因儲存與傳輸大量資料而具吸引力,取得存取後還可延伸攻擊其客戶;若電信服務遭持續中斷,可能連帶波及其他倚賴電信的關鍵基礎設施(p.29)。
- 針對台灣、西藏、維吾爾相關人士的間諜軟體。2025 年 4 月 9 日,ACSC 與國際夥伴發布通告,警示 BADBAZAAR 與 MOONSHINE 兩種行動裝置間諜軟體,針對與台灣、西藏、新疆維吾爾、民主運動及法輪功等議題有關的個人與公民社會(p.10、p.26)。
國家資助行為者的共通手法
報告在「誰在攻擊澳洲」一節(未特別點名國家)指出:國家行為者為政治與軍事目的進行間諜、惡意影響、干預與脅迫,或為危機與衝突時的破壞性行動預先布局(p.16)。他們使用系統內建的管理工具「就地取材」(living off the land,LOTL)以融入正常流量,可自行選擇竊取資料或造成破壞的時機;原本為間諜目的取得的存取,一旦意圖改變,也能轉為破壞用途(p.16)。報告也觀察到國家行為者與網路犯罪的界線日益模糊,雙方使用相似的工具與技術(p.17)。
編者分析
這份報告把中國放在「國家資助行為者」一節的第一個專欄,而且直接寫出 APT40 的任務來自國家安全部——這是政府對行為者與國家機關之間指揮關係的具名歸因,分量重於一般的「與中國有關」措辭。另一方面,報告對殭屍網路與電信入侵兩案使用「PRC-linked」「PRC-affiliated」等較寬鬆的字眼,也沒有寫出 Salt Typhoon、Flax Typhoon 等業界代號,顯示 ASD 在年度公開報告中刻意只寫自己掛名的聯合通告內容。讀者可對照原始通告:2024 年 12 月的電信強化指引由美、澳、加、紐 6 個機關共同發布,同樣只稱「與中國有關」的行為者(CISA,2024.12);2024 年 9 月的殭屍網路通告則把該網路歸由中國業者 Integrity Technology Group 管理,活動與 Flax Typhoon 一致,並列出澳洲境內約 2,400 個節點、占總數 0.9%(FBI 等聯合通告,2024.09)。換言之,澳洲年報的寫法比原始通告更保守。
四、關鍵基礎設施:為「危機或衝突」預先布局
- 報告判斷,國家資助行為者經常鎖定澳洲關鍵基礎設施網路,目的可能是間諜,或為危機、衝突時的破壞性行動預先布局;一旦衝突發生,這些存取可能讓攻擊者控制關鍵系統,造成信心下降、服務大規模中斷,甚至實體破壞(p.28)。
- 關鍵基礎設施事件占全部事件 13%,最常見的前導活動為掃描偵察(41%)、DoS/DDoS(31%)與釣魚(20%);事件最多的產業為金融保險(32%)、運輸倉儲(26%)與資訊媒體電信(16%)(p.28)。
- 關鍵基礎設施通報的事件類型,前三名為資產/網路遭入侵(55%)、DoS/DDoS(23%)與帳號帳密遭竊(19%)(p.13)。
- 邊界設備(路由器、防火牆、VPN)是主要突破口:2024–25 年度 ACSC 觀察到 120 多起相關事件,其中 96% 成功;澳洲並與美、加、紐、英、日共同發布邊界設備防護系列指引(p.35)。
- 為因應國家行為者鎖定關鍵基礎設施,ACSC 推出「CI Fortify」指引,要求營運者具備兩項能力:能將關鍵營運技術(OT)系統與其他網路隔離 3 個月,以及能完整重建這些系統(p.44)。
編者分析
「隔離 3 個月」與「完整重建」這兩項要求,等於澳洲政府公開假設:在衝突情境下,攻擊者可能已經在關鍵系統內部,防守方必須能在斷網狀態下撐過一段時間。這與報告摘要建議企業抱持「假設已遭入侵」心態的思路一致(p.1),也是對「預先布局」威脅最具體的政策回應。
五、報告其他主題(摘要)
- 俄羅斯:2025 年 5 月澳洲參與聯合通告,揭露俄羅斯軍事情報總局(GRU)26165 部隊(APT28)兩年多來鎖定協助烏克蘭援助物流的西方物流與科技企業(p.29);澳洲也對協助網路犯罪的俄羅斯業者實施制裁,為首次制裁網路犯罪基礎設施提供者(p.v、p.10)。
- 伊朗:2024 年 10 月澳洲參與聯合通告,揭露伊朗行為者以暴力破解等手法入侵關鍵基礎設施(p.9)。
- 網路犯罪:主要威脅來自東歐與俄語犯罪集團(p.18);身分詐騙仍是最常見的通報類型,大型企業平均自報損失年增 219%(p.3、p.18)。
- AI 與後量子:報告評估 AI 幾乎確定讓惡意行為者能以更大規模、更快速度發動攻擊(p.1),並建議企業以 2030 年為目標規劃後量子密碼遷移(p.1–2)。
六、報告沒有說的
- 報告沒有按國別拆分事件數,無法得知 1,253 件事件中有多少與中國有關(p.11)。
- 報告沒有使用 Volt Typhoon、Salt Typhoon、Flax Typhoon 等名稱;與中國相關的具名團體只有 APT40(p.17)。
- 報告本身沒有說明澳洲境內有多少裝置被納入 26 萬台規模的殭屍網路,也沒有說明澳洲電信業者是否遭入侵(p.29、p.36)。
- 報告提及台灣兩處,都是轉述 BADBAZAAR/MOONSHINE 聯合通告的對象範圍,沒有對台海情勢或台灣的網路威脅作評估(p.10、p.26)。
- 報告所稱的「國家資助」與「預先布局」屬情報評估,並非司法認定;報告也未說明 APT40 歸因的證據細節(p.16–17)。
七、編者觀察:對台灣的意涵
台灣人也是監控對象
BADBAZAAR 與 MOONSHINE 通告把「台灣」與西藏、維吾爾、民主運動、法輪功並列為間諜軟體的鎖定議題(p.26)。這說明中國的跨境監控對象,涵蓋海外台灣社群與關注台灣議題的公民團體;在澳洲、紐西蘭等地活動的台僑組織,應把行動裝置安全納入日常防護。
APT40 的手法台灣並不陌生
APT40 專攻對外公開的系統、漏洞公開後數小時內出手、偏好竊用合法帳密而非植入惡意程式(p.17)。台灣政府機關與關鍵基礎設施長期處於同一批行為者的攻擊範圍內,這些特徵意味著修補時效與帳密管理比購買偵測產品更關鍵。報告本身也指出,簡單的防護措施對這類行為者仍然有效(p.17)。
「預先布局」與台海情境同步
澳洲報告反覆把威脅放在對攻擊者有利的戰略時機、危機或衝突時等情境(p.1、p.16、p.28),而序言把威脅背景放在印太的軍備競爭(p.v)。對台灣而言,這類預置能力若在台海危機時與封鎖、灰色地帶行動同步發作,電信、金融與運輸系統將首當其衝。澳洲 CI Fortify 的「隔離 3 個月、能完整重建」標準(p.44),值得台灣關鍵基礎設施主管機關參照。
國際旁證的價值
APT40 通告由 ACSC 發布、多國夥伴共同具名,澳洲一年內並參與至少 3 份針對中國行為者的聯合通告(p.9–10、p.17)。當各國情報機構各自以本國事件得出相同結論,就構成可公開引用的國際共識;台灣應爭取加入這類聯合通告與情資分享機制,而非只是被動引用。
八、原始報告與下載
資料來源:Australian Signals Directorate's Australian Cyber Security Centre, Annual Cyber Threat Report 2024–25(2025 年 10 月)。本文為台灣安保協會之中文整理與分析,事實內容以報告原文為準。