荷蘭 AIVD《2025 年度報告》導讀:中國威脅更廣泛、更嚴重,網攻只抓到冰山一角
國際威脅評估 ・ 荷蘭 AIVD ・ 2026.07
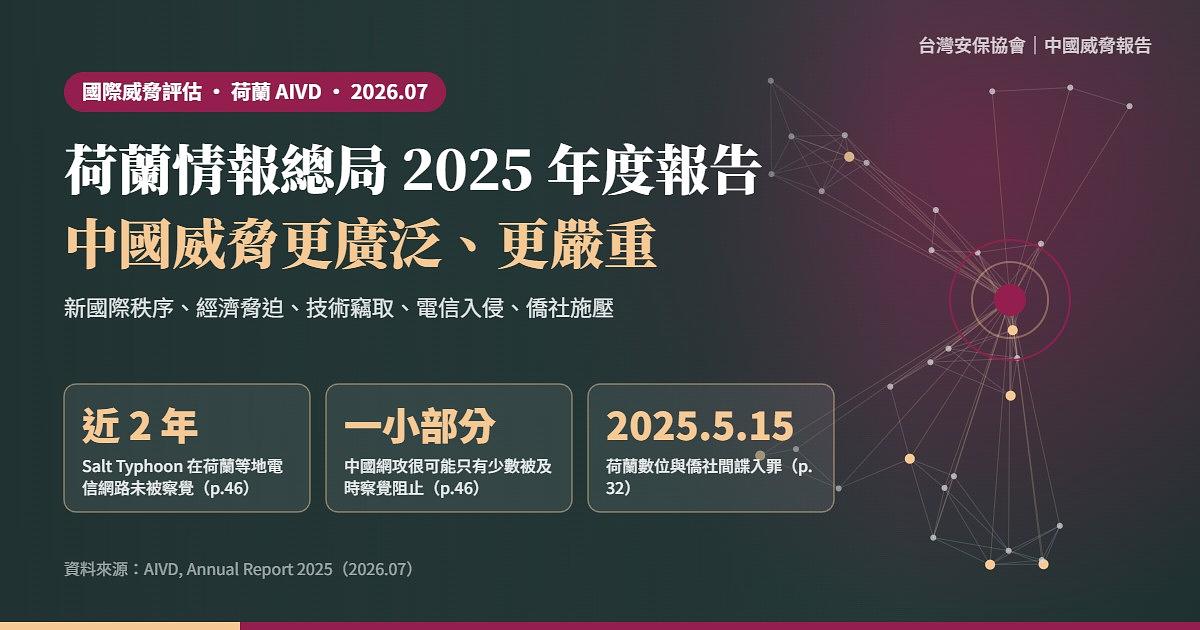
荷蘭國家情報暨安全總局(AIVD)在《2025 年度報告》中判斷,來自中國的威脅「更廣泛、也更嚴重」:中國一面打造以自己為中心的新國際秩序、利用經濟依賴施壓,一面以公開與隱蔽手段取得荷蘭的尖端技術;其網攻能力規模之大,荷蘭與盟國很可能只察覺並及時阻止了其中一小部分。
本文為《AIVD Annual Report 2025》(英文版 2026 年 7 月 15 日發布;荷文版 2026 年 4 月 23 日發布)的中文導讀,聚焦與中國相關的評估。以下事實均出自 AIVD 報告,本站未獨立查證;「編者分析」為台灣安保協會的觀點,與報告內容分開標示。文中「p.」為報告內頁印的頁碼(本報告內頁頁碼與 PDF 閱讀器頁數一致,共 76 頁),方便讀者對照查找。本站另將這類外國政府評估彙整於 國際威脅評估總覽。
📄 原始報告:AIVD 官方網頁 | PDF 原檔 | PDF 本站備份
一、報告來源
AIVD 是荷蘭的文職情報與安全機關,負責保護荷蘭國家安全與民主法治秩序(p.10)。年度報告回顧 2025 年的威脅與 AIVD 的作為,局長 Simone Smit 在前言中強調,AIVD 從事實出發,獨立且不帶政治立場地評估,即使事實令人不安(p.5)。中國相關內容主要集中在第 2.6 節「中國」(p.44–47),並散見於前言(p.5)、威脅總覽(p.10)、國家干預(p.32)、網路威脅(p.34–36)、政治情報(p.48)與反擴散(p.52–53)。
報告中的中國評估多為 AIVD 與軍事情報暨安全局(MIVD)的聯合調查結論;兩機關設有專門調查中國對荷蘭威脅的聯合研究(p.44)。
二、中國專章:中國正在建構新世界秩序(p.44–45)
報告怎麼說
- 總判斷:威脅更廣泛、更嚴重。前言指出,中國多年來以祕密且非法方式設法取得荷蘭企業與研究機構的知識,這項威脅在 2025 年變得更普遍、更嚴重,危及荷蘭的自主性與企業的創新及獲利能力(p.5)。同樣判斷也出現在威脅總覽與中國專章(p.10、p.44)。
- 權力企圖。前言把這類活動放進更大的脈絡:多個國家想擴大權力,其中在全球層次主要是中國(俄羅斯程度較低),並試圖依自身的威權意識形態重塑世界秩序(p.5)。
- 另起爐灶的國際機制。報告以 2025 年 9 月 3 日北京閱兵開場,描述一個以中國為強權中心的世界圖像;同期習近平宣布「全球治理倡議」(GGI),中國主導的國際調解院(IOMed)亦於 2025 年在香港成立。AIVD 認為,這些新架構讓中國比在既有國際組織中更能推進自身利益,並擴大在拉丁美洲、非洲與亞洲的影響力,目標是削弱西方——尤其美國,也包括歐洲——的全球影響(p.44)。
- 中、俄、北韓、伊朗愈靠愈近。報告圖說指出,這四國日益結合以擴大對世界的影響力(p.45)。
- 經濟依賴被當成武器。美國宣布關稅後,中國以反制關稅及稀土出口限制回應,凸顯各國在軍民兩用產品製造上對中國的依賴;AIVD 指出中國在 2025 年也把這種依賴用於對付美國與歐洲,可能威脅歐洲與荷蘭的經濟及自主做出戰略選擇的能力(p.44)。
- 合法與隱蔽並用取得技術。中國的科技與經濟發展部分仍依賴西方:它吸引西方研究人員,也派遣學生與研究人員到西方取得知識帶回應用(p.44)。這些知識可能用於中國的科技、經濟發展與軍隊現代化;與中國研究人員合作的西方機構,可能因對方可能或已經被施壓分享技術而受害(p.45)。
- 不要低估中國的能力。報告提醒,中國雖在最先進晶片等領域落後,仍能有驚人成就,例如以較不先進晶片做出與西方頂尖模型並駕的 DeepSeek;2026 年生效的「十五五」規劃初步輪廓,也顯示中國將在多個高階科技領域擴張(p.45)。
三、中國網攻:比預期更大(p.34、p.46–47)
- 攻擊性網路計畫居高不下。AIVD 2024 年已示警擁有攻擊性網路計畫的國家增加,2025 年觀察到其威脅超出原先估計;中國與俄羅斯的攻擊性網路計畫威脅持續居高不下(p.34)。
- 龐大的生態系。中國網路行動不只鎖定經濟目標,也服務中國國家、決策者、企業與軍隊的情報需求,動用多個 APT 團體。報告坦言無法總是直接證明中國國家在背後,但 AIVD 與 MIVD 仍認定存在一個由中國網路行為者、公司與國家機構組成、參與發動、協助與執行網攻的龐大生態系(p.46)。
- 結構性鎖定歐洲、北約與荷蘭。部分中國網路行為者結構性地鎖定歐洲、北約與荷蘭;另有投機性的大規模漏洞利用,也可能在荷蘭造成受害者(p.46)。
- 電信業是重點,且與戰時破壞能力有關。中國攻擊團體幾乎在每個國家都成功入侵目標。電信業是重要目標,不僅能取得大量情報,也可能有助中國發展衝突時可用的(破壞)能力(p.46)。
- 只抓到冰山一角。AIVD 評估,中國網路計畫規模龐大且先進,荷蘭與盟國遭受的網攻中,很可能只有一小部分被及時辨識並阻止(p.46)。
- Salt Typhoon 也打進荷蘭。2025 年夏季,AIVD、MIVD 與多國機關聯合發布 Salt Typhoon 資安警示:該團體鎖定美國電信業者,也鎖定荷蘭;它在近兩年間未被察覺,大規模蒐集電信網路關鍵部分的資訊(p.46)。報告自承荷蘭察覺與阻止這類威脅的能力相對有限,令人憂慮(p.46)。
- 赴中出差的手機被植入 FlowCloud。AIVD 在因公赴中國人員的行動裝置上發現 FlowCloud 惡意程式,研判用於間諜目的,受害者都在公私部門處理與中國相關的議題;AIVD 因此發布〈赴中旅行的惡意程式感染風險〉建議(p.47)。
- 政界與電信業者成為跳板(未點名國家)。網路威脅章節指出,國家支持的行為者在 2025 年透過入侵荷蘭境外的電信業者,取得政治人物、公務員與海外僑社批評者的通訊,可藉此洞察歐洲決策(p.35)。此段未指明國家。
編者分析
AIVD 在韌性章節特別點名半導體與量子科技是外國國家行為者覬覦的知識(p.58,未點名國家)。報告把「電信入侵」與「衝突時的破壞能力」連在一起寫(p.46),並坦承只看到一小部分攻擊,這是歐洲情報機關少見的直白自評:問題不只是被竊密,而是防守方的偵測能力本身就不足。
四、間諜、僑社施壓與政治影響(p.32、p.47)
- 長期間諜威脅。AIVD 認定俄羅斯、中國、伊朗等國的情報機關,以及在荷蘭有大型僑社的國家(如摩洛哥)的機關,持續構成重大間諜威脅(p.32)。
- 法律補洞。自 2025 年 5 月 15 日起,數位間諜、利用僑社從事間諜等更多行為在荷蘭入罪;洩露非國家機密但可能嚴重損害荷蘭利益的資訊,或代外國政府行事,也可被追訴(p.32、p.47)。
- 中國情報機關在荷蘭積極活動。報告指出 2025 年再次證實中國機關在荷蘭接觸對中國有價值的人士、建立情報網絡並取得知識與技術,參與者可能是有意或無意(p.47)。
- 「全社會」動員與域外效力。中國採全社會途徑,個人、企業與組織依法有義務配合政府的情報活動;由於相關法律具域外效力,也可被用來對海外華人施壓(p.47)。
- 控制與動員海外僑社。中國機關對多國華人僑社施加控制與壓力,壓制異議聲音,並動員在荷中國公民反制這些聲音;報告指出中共將不同思想視為對其存續的威脅(p.47)。
- 隱蔽政治影響。2025 年多個西方國家可見中國的隱蔽政治影響,報告舉英國驅逐一名涉嫌在上層社交圈從事政治影響的中國商人為例;中國也透過(是否以強迫方式)海外僑社,包括在荷蘭的僑社,對外施加政治影響(p.47)。
五、其他涉中段落
| 主題 | 報告內容摘要 | 頁碼 |
|---|---|---|
| 委內瑞拉 | 美國 2025 年對委內瑞拉施壓期間,委國獲得俄羅斯、中國、伊朗等夥伴的國際支持 | p.48 |
| 伊朗核問題 | 在國際場域中,伊朗獲俄羅斯與中國支持,三國合作近年增加 | p.52 |
| 北韓 | 金正恩親赴北京出席閱兵,北韓在國際舞台高調現身 | p.52 |
| 規避制裁 | 俄羅斯與伊朗受制裁後改走替代路線,取道阿聯、土耳其、哈薩克與中國 | p.53 |
| 大規模毀滅性武器採購 | 俄、伊、中、北韓在取得可用於大規模毀滅性武器的物資與知識上合作更密切;AIVD 與 MIVD 2025 年數度阻止相關設備流向關切國家 | p.53 |
反擴散段落提醒企業:直接收到關切國家的訂單時風險明顯,但經由上述替代國家轉手時風險較不易辨識(p.53)。
六、報告其他主題(摘要)
- 俄羅斯:前言指出俄羅斯政權 2025 年對歐洲更具侵略性,俄方駭客攻擊荷蘭警方及荷蘭要人與軍人的 Signal、WhatsApp 帳號(p.5);AIVD 判斷俄羅斯正為與西方的長期對抗做準備(p.10),並持續以數位假訊息攻勢針對歐洲(p.43)。
- 恐怖主義與極端主義:AIVD 就聖戰威脅發出至少 11 份官方報告,警方據以逮捕,其中 6 名被捕者未滿 24 歲(p.6)。
- 北約峰會:2025 年 6 月 24–25 日海牙北約峰會期間有資安事件但影響有限(p.34);峰會前 AIVD 與荷蘭 NCSC 發布 10 份資安建議(p.12)。
- 行動裝置與社交工程:國家支持的行為者冒充 WhatsApp、Signal 客服或聊天機器人騙取驗證碼,並以語音釣魚接管帳號(p.36)。
- 歐洲合作:AIVD 2025 年對歐盟單一情報分析能力(SIAC)的情資貢獻增加一倍以上(p.6)。
- 關鍵數字:2025 年發出 363 份情報報告、93 份官方報告(其中 30 份與 MIVD 共同發出)、96 份書面威脅報告(p.72)。
七、報告沒有說的
- 報告全文沒有提及台灣;「香港」僅出現在國際調解院成立地點(p.44)。
- 報告沒有提供中國相關的案件數、遭入侵機構數或起訴數;93 份官方報告也未按國別拆分(p.12、p.72)。
- 中國專章沒有點名具體的荷蘭受害企業或研究機構,也未說明 2025 年再次證實的中國情報活動是哪些案件(p.47)。
- 報告自承無法總是直接證明中國國家為網攻幕後(p.46);其「生態系」判斷是情報評估,並非司法認定。
- 入侵境外電信業者以取得政界通訊、半導體與量子知識遭覬覦等段落,未指明是哪一國(p.35、p.58)。
八、編者觀察:對台灣的意涵
半導體供應鏈的共同防線
荷蘭與台灣同處先進半導體供應鏈的關鍵節點。AIVD 描述的手法——吸引研究人員、派遣學生、施壓合作研究者、網攻竊密(p.44–46)——與台灣同樣需要防範的科技人才挖角與營業秘密外流風險高度相似。台灣可與荷蘭在「知識安全」實務(研究合作風險評估、出差裝置規範)上交流經驗。
赴中出差的資安紀律
FlowCloud 案(p.47)說明,處理中國議題的人員一旦攜帶設備入境中國,就成為目標。對台灣公務員、研究人員與企業主管而言,這是可直接援引的外國情報機關實例,支持出差專用設備、返國檢測等措施。
電信是戰時破壞的前置作業
AIVD 把電信入侵與衝突時的破壞能力連結(p.46)。在台海情境下,電信與網路基礎設施若早已被滲透,將與封鎖、灰色地帶行動同時發作;Salt Typhoon 在荷蘭潛伏近兩年(p.46)的經驗,提醒台灣電信業者應假設已遭入侵、主動獵捕威脅。
「全社會」動員與跨國壓迫
報告對中國國家情報相關法律域外效力、海外僑社控制與動員的描述(p.47),與台灣面對的統戰滲透與跨境施壓議題直接相關。荷蘭 2025 年將「僑社間諜」入罪(p.32),可作為台灣檢討國安法制的比較參考。
新國際秩序的敘事戰
AIVD 把 GGI、國際調解院視為中國另建國際架構、削弱西方影響的工具(p.44)。這類機制往往也是中國推銷其對台主張的平台;歐洲情報機關已將其定性為權力布局,台灣在國際倡議中可以引用此一判斷。
九、原始報告與下載
- 原始報告網頁:AIVD, AIVD Annual Report 2025
- PDF 本站備份:aivd-annual-report-2025.pdf
- PDF 原檔:AIVD Annual Report 2025(PDF,76 頁)
資料來源:Algemene Inlichtingen- en Veiligheidsdienst (AIVD), AIVD Annual Report 2025(英文版 2026 年 7 月;荷文版 2026 年 4 月)。本文為台灣安保協會之中文整理與分析,事實內容以報告原文為準。