英國 NCSC《年度回顧 2025》導讀:國家重大網路事件倍增,中國列首要國家威脅
國際威脅評估 ・ 英國 NCSC ・ 2025.10
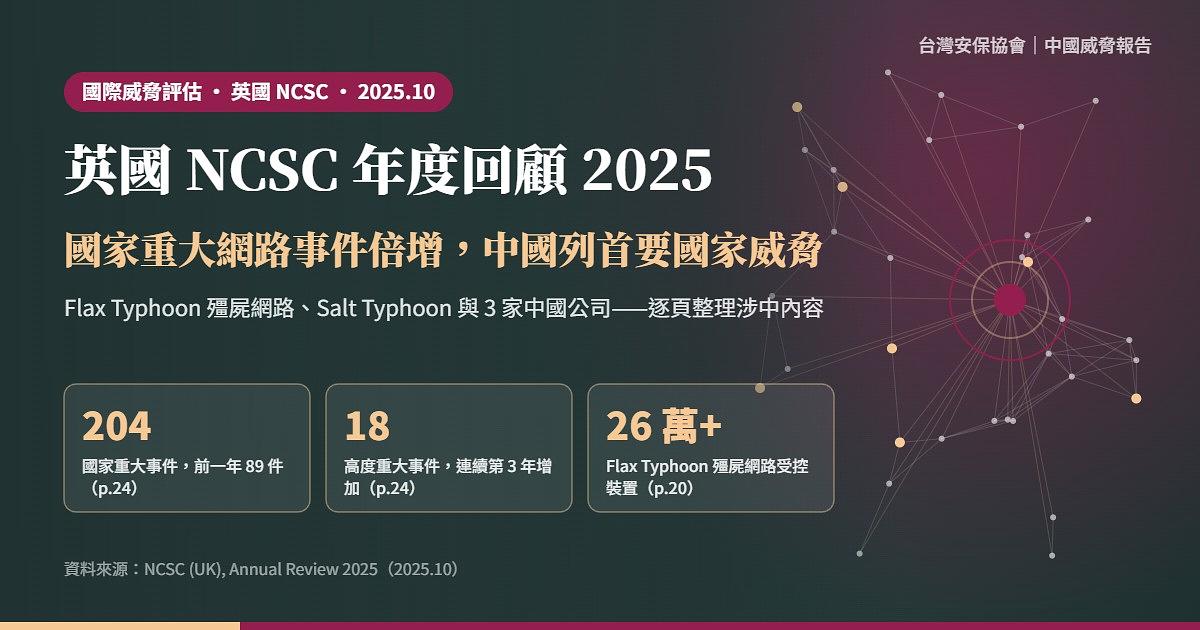
英國國家網路安全中心(NCSC,隸屬 GCHQ)2025 年 10 月發布《NCSC Annual Review 2025》,記錄「國家重大」網路事件從 89 件暴增至 204 件,並在國家行為者評估中把中國列為第一個點名對象,稱其為「高度精密且有能力」的威脅行為者。
本文為《NCSC Annual Review 2025》(英國 NCSC,2025 年 10 月)的中文導讀,聚焦與中國相關的評估與英國整體事件統計。以下事實均出自 NCSC 報告,本站未獨立查證;「編者分析」為台灣安保協會的觀點,與報告內容分開標示。文中「p.」為報告內頁印的頁碼(本報告內頁頁碼與 PDF 閱讀器頁數一致,例如內頁「20」即 PDF 第 20 頁),方便讀者對照查找。本站另將這類外國政府評估彙整於 國際威脅評估總覽。
📄 原始報告:NCSC 官方網頁 | PDF 原檔 | PDF 本站備份
一、報告來源
NCSC 成立於 2016 年,整合原屬政府部門、MI5 與 GCHQ 的單位,是英國網路安全的國家技術主管機關,隸屬 GCHQ(p.12)。年度回顧並非純粹的威脅評估,而是兼具機構年報性質:100 頁中,威脅分析集中在第 1 章「對抗網路威脅」(p.19–29),其餘篇幅多在介紹 NCSC 的服務、關鍵基礎設施防護、產業培育、後量子密碼遷移等工作(p.3)。報告所附大事記涵蓋 2024 年 9 月至 2025 年 8 月(p.15–17)。
本年度的主軸是「該行動了」:NCSC 執行長 Richard Horne 在前言中要求所有企業領導人為自家的網路韌性負責(p.5),英國零售業者 Co-op 執行長也以受害者身分撰寫公開信(p.6)。與中國相關的內容篇幅不多,共出現在 4 頁(p.15、p.17、p.20、p.22),本文逐一完整整理。
二、整體數字:國家重大事件創新高
| 項目 | 2024–25 年度 | 對照/說明 | 頁碼 |
|---|---|---|---|
| 事件線報(tips) | 1,727 | 來自 NCSC 自身資訊流、夥伴與受害者通報 | p.24 |
| 需 NCSC 介入支援的事件 | 429 | 總量與前一年相近 | p.24 |
| 國家重大事件(C1–C3) | 204(占 48%) | 前一年 89 件;更早兩年為 63、62 件 | p.24、p.26 |
| 高度重大事件(C2) | 18(占 4%) | 年增 50%,連續第 3 年增加 | p.5、p.24 |
| 3 個已知漏洞造成的事件 | 29 | SharePoint、Ivanti、Fortinet 漏洞 | p.26 |
英國將網路事件分為多級,前三級屬「國家重大」:第 1 級為國家網路緊急狀態,第 2 級為「高度重大」(對中央政府、重要服務、大量人口或經濟造成嚴重衝擊),第 3 級為「重大」(p.25)。NCSC 指出,嚴重事件增加的原因之一,是少數行為者大量利用邊界與舊系統的漏洞——光是 SharePoint(CVE-2025-53770)、Ivanti Connect Secure(CVE-2025-0282)與 Fortinet FortiManager(CVE-2024-47575)3 個漏洞,就關聯到 NCSC 處理的 29 起事件(p.26)。
報告本身強調數據的侷限:多數企業並無通報義務,許多選擇不通報,因此這些數字並不能反映英國實際遭受網路事件的全貌(p.24)。報告也沒有把 204 件國家重大事件按行為者(國家或犯罪)拆分。
三、與中國相關的發現(p.15、p.17、p.20、p.22)
報告怎麼說
- 中國是「高度精密且有能力」的威脅行為者(p.20)。在「對英國的網路威脅」一節,NCSC 依序評估中國、俄羅斯、伊朗、北韓,中國排在第一位。報告指出中國持續鎖定全球、包括英國在內的大範圍產業與機構(p.20)。這是全文對中國最直接的總體評估,篇幅約兩段。
- Flax Typhoon:26 萬台以上裝置的隱蔽網路(p.15、p.20)。2024 年 9 月,NCSC 與國際盟友揭露一個由中國關聯公司「Integrity Technology Group」(又稱 Flax Typhoon)營運的隱蔽網路;該行為者操控的殭屍網路由全球超過 26 萬台遭入侵的連網裝置組成(p.20)。大事記中同一事件記為:NCSC 與盟友針對鎖定數千台裝置的「中國關聯行動」發布防護建議(p.15)。
- Salt Typhoon:點名 3 家中國公司(p.17、p.20)。2025 年 8 月,NCSC 與國際夥伴共同署名一份網路安全公告,將 3 家以中國為基地的公司連結到一場鎖定各國政府與關鍵網路的行動;公告所述活動與資安業界常稱的 Salt Typhoon 部分重疊(p.20)。大事記記為:英國與盟友揭露中國科技公司協助一場針對關鍵網路的全球網攻行動(p.17)。
- 以 AI 強化既有攻擊手法(p.22)。NCSC 評估,與中國、俄羅斯、伊朗與北韓有關的行為者都在使用大型語言模型,用途包括規避偵測、偵察、處理竊得資料、社交工程入侵,以及漏洞研究與攻擊程式開發(VRED)(p.22)。NCSC 判斷近期最重要的 AI 網路發展「極可能」來自 AI 輔助的 VRED(p.22),並在另一處指出,國家關聯行為者以 AI 做 VRED,與低階罪犯用 AI 寫釣魚信,兩者能力差距極大(p.28)。
相關但報告未標明國別的條目
- BADBAZAAR 與 MOONSHINE 間諜軟體(p.16)。大事記記載,2025 年 4 月 NCSC 與國際夥伴針對兩種間諜軟體發布資訊與防護措施,對象是「高風險」族群(p.16)。年度回顧本身沒有寫出這兩種軟體與中國的關係或受害族群(見編者分析)。
- 邊界設備防護指引(p.16)。2025 年 2 月,NCSC 與各國網路機構發布保護邊界設備(edge devices)的指引,因應升高的威脅(p.16);報告未在此處點名行為者。
- 高風險個人(p.46)。將近 600 名英國高風險個人(包括內閣大臣)已登錄 NCSC 的防護 DNS 服務;NCSC 定義高風險個人為因工作或公眾身分而可能接觸國家行為者感興趣之敏感資訊者,包括政界人士、候選人、社運人士、學者、記者與法律界(p.46)。報告未說明這些人主要面對哪一國的威脅。
編者分析
與紐西蘭、澳洲同類報告相比,英國這份年度回顧對中國的著墨明顯偏少:沒有專章、沒有事件數拆分,也沒有談 Volt Typhoon 式的「預置攻擊能力」。原因之一是本年度英國社會的焦點被零售業勒索事件佔據(p.5、p.21);另一個可能是 NCSC 把國家行為者細節留給個別公告,年報只做摘要。
但報告的措辭值得注意:在國家行為者評估中,中國被放在第一位,且 Flax Typhoon 與 Salt Typhoon 兩案都被具體連結到中國公司——這呼應「民間企業承包國家網攻」的模式,也與報告 p.22 談到「國家對商業入侵產品的需求是市場擴張主因」的判斷相互印證。
至於 BADBAZAAR 與 MOONSHINE,NCSC 2025 年 4 月的公告本身即指出,這兩種間諜軟體鎖定維吾爾、西藏與台灣相關團體及公民社會(NCSC 公告,2025.04)。年度回顧只在大事記中一筆帶過、未寫明對象,是本報告涉中內容中最值得補充的一處。
四、國家行為者的總體評估(p.19–23、p.28)
NCSC 開宗明義指出,國家行為者對英國與全球網路安全仍構成重大威脅,並受到日益發展的「網路入侵產業」推波助瀾(p.20)。對各國的評估摘要如下:
| 國家 | NCSC 評估重點 | 舉例 | 頁碼 |
|---|---|---|---|
| 中國 | 高度精密且有能力,鎖定全球(含英國)多種產業 | Flax Typhoon 殭屍網路;3 家中國公司與 Salt Typhoon | p.20 |
| 俄羅斯 | 有能力且不負責任;最具破壞性的行動集中在烏克蘭 | Authentic Antics 惡意程式;GRU 所屬 APT28 歸因與制裁 | p.17、p.20 |
| 親俄駭客行動主義 | 不受國家正式控制,依弱點挑選目標,較難預測 | 攻擊英、歐、美與北約國家,含關鍵基礎設施 | p.20–21 |
| 伊朗 | 行動集中支援中東危機相關目標;美國示警的威脅「極可能」延伸至英國 | 2025 年 6 月美方情況說明 | p.21 |
| 北韓 | 以籌措資金、蒐集情報、規避制裁為主 | 假冒第三國自由接案者的 IT 人員;加密資產業者 | p.21 |
綜合判斷部分,NCSC 認為英國面對的整體網路威脅正「從原本已高的水準持續升高」,國際處於持續競爭並夾雜多重危機與衝突的時期(p.28);但所見手法多屬「演化而非革命」,是既有戰術在日益複雜系統中的延伸(p.28)。報告也預測,全球商業網路入侵產業未來 5 年「幾乎確定」會擴張,國家對入侵產品的需求是主要驅動力(p.22)。對關鍵基礎設施,報告評估網路是間諜、勒索與破壞的低成本、高影響手段,但目前最直接的破壞性威脅是犯罪集團的勒索軟體(p.23)。
五、其他主題(摘要)
- 勒索軟體:Marks & Spencer、Co-op 等零售業者遭攻擊,DragonForce 勒索集團導致 Co-op 全部 650 萬名會員資料遭竊(p.21、p.23);本年度通報勒索事件最多的產業為學術、金融、工程、零售與製造(p.25)。
- NCSC 服務成果:超過 13,000 個組織使用免費「早期預警」服務,「下架服務」已移除逾 120 萬個釣魚活動(p.8)。
- 商業間諜軟體治理:英法主導的 Pall Mall Process 於 2025 年 4 月在巴黎第二次會議中,獲 26 國簽署行為準則(p.23)。
- 其他章節:關鍵基礎設施防護、網路產業培育、數位身分、後量子密碼遷移等(p.3),與中國無直接關係,本文不詳述。
六、報告沒有說的
- 報告全文沒有提及台灣(全文搜尋 Taiwan 無結果)。
- 報告沒有按國別或行為者類型拆分 429 件事件或 204 件國家重大事件,因此無法得知其中多少與中國有關(p.24)。
- 報告沒有提及 Volt Typhoon,也沒有談中國在英國關鍵基礎設施中預置攻擊能力的問題;中國段落未舉出任何英國境內的具體受害案例(p.20)。
- 報告沒有寫出 Salt Typhoon 公告所點名 3 家中國公司的名稱(p.20)。
- 數字口徑有一處不一致:p.24 寫國家重大事件由 89 件增至 204 件(增幅逾一倍),p.28 卻寫「國家重大事件增加 50%」;而 50% 是 p.5、p.24 所述「高度重大」事件的增幅。本文以 p.24 的原始數字為準。
七、編者觀察:對台灣的意涵
Flax Typhoon 的原點是台灣
報告以 Flax Typhoon 作為中國段落的頭號案例。Microsoft 早在 2023 年即揭露 Flax Typhoon 主要鎖定台灣政府、教育、關鍵製造與資訊科技組織(Microsoft,2023.08)。英國看到的是一個橫跨全球、超過 26 萬台裝置的殭屍網路(p.20);對台灣而言,那是長期針對自身的作戰基礎設施。家用路由器、網路攝影機等裝置的資安,對台灣不只是消費者保護,而是國安問題。
海外台灣人與公民社會同樣是目標
NCSC 自己的 BADBAZAAR/MOONSHINE 公告把台灣相關團體與維吾爾、西藏團體並列為目標(見第三節編者分析)。這顯示中國的行動監控不分國界,延伸到在英國等地活動的台灣社群與倡議者;台灣政府應主動將此類外國公告轉譯、提醒海外僑界與公民團體,而非等待國內事件發生。
「公司」掩護下的國家行動
Flax Typhoon 以 Integrity Technology Group 為名、Salt Typhoon 被連結到 3 家中國公司(p.20)——中國把網攻外包給民間企業,既能擴大產能,也讓國家能否認責任。台灣在採購、供應鏈與資安服務審查上,應把「與中國國家網攻有關的企業」納入風險名單,並參照五眼國家的公開歸因建立清單。
邊界設備是共同破口
英國 29 起事件來自 3 個邊界與伺服器產品漏洞(p.26),而 Salt Typhoon 正是以網路與邊界設備為主要入侵途徑。台灣政府機關與電信業者大量使用同類設備,修補速度就是防線;英國的經驗說明,少數已知漏洞就足以造成大量國家級事件。
國際旁證的價值
這份報告對中國的描述篇幅雖短,但出自五眼核心成員的年度官方文件,且明確把中國列為首要點名的國家行為者。當英、美、紐、澳、加各自以本國事件得出一致結論,就構成可被公開引用的國際共識。
八、原始報告與下載
資料來源:UK National Cyber Security Centre, NCSC Annual Review 2025(2025 年 10 月)。本文為台灣安保協會之中文整理與分析,事實內容以報告原文為準。