加拿大 CCCS《國家網路威脅評估 2025–2026》導讀:中國是最精密、最活躍的國家網路威脅,「台獨支持者」列跨國壓迫目標
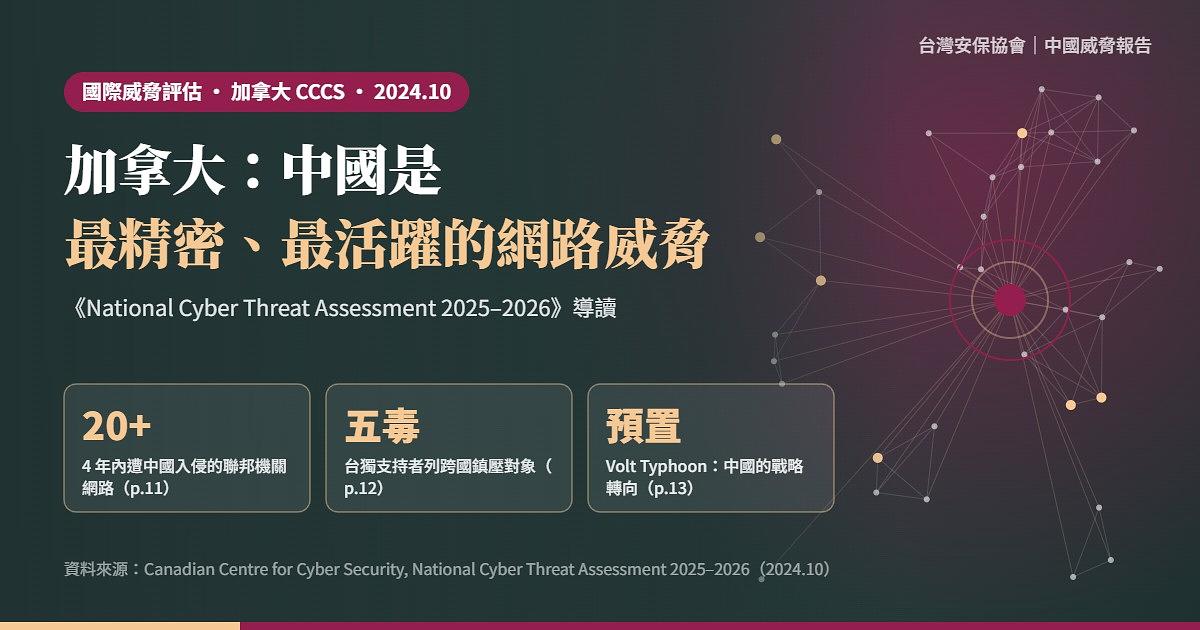
國際威脅評估 ・ 加拿大 CCCS(CSE)・ 2024.10
加拿大網路安全中心(Cyber Centre,隸屬通訊安全局 CSE)在《國家網路威脅評估 2025–2026》中判定:中華人民共和國的網路計畫是當前對加拿大「最精密、最活躍」的國家級網路威脅,規模、技術與企圖心在所有對手中無出其右;報告並把「支持台灣獨立者」列為中國跨國壓迫鎖定的五類對象之一。
本文為《National Cyber Threat Assessment 2025–2026》(加拿大網路安全中心,2024 年 10 月)的中文導讀,聚焦與中國相關的評估。以下事實均出自該報告,本站未獨立查證;「編者分析」為台灣安保協會的觀點,與報告內容分開標示。文中「p.」為報告內頁印的頁碼(與報告目錄一致);本報告封面與版權頁不編頁碼,PDF 閱讀器頁數=內頁頁碼加 2(例:p.11 在 PDF 第 13 頁)。報告資訊截至 2024 年 9 月 20 日(p.7)。本站另將這類外國政府評估彙整於 國際威脅評估總覽。
📄 原始報告:Cyber Centre 官方網頁 | PDF 原檔 | PDF 本站備份
一、報告來源
加拿大網路安全中心是加拿大網路安全的技術主管機關,隸屬通訊安全局(CSE)(p.2)。《國家網路威脅評估》(NCTA)每兩年一版,本版是繼 2018、2020、2023–2024 之後的更新,預測期至 2026 年(p.7)。報告依據機密與公開來源,並結合 CSE 防護聯邦政府網路的經驗與其外國情報職權(p.7);國防部長布萊爾(Bill Blair)在序言中提到,2024 年預算撥款 9.174 億加元強化情報與網路行動(p.3)。
報告以「幾乎確定」(almost certainly)、「非常可能」(very likely)、「可能」(likely)等分級用語表達判斷的信心程度,並說明這些分級並非統計推導(p.7)。報告也自承並未窮盡所有在加拿大的網路威脅活動(p.7)。
全書分三部分:國家對手的網路威脅(p.9–18)、網路犯罪(p.19–29)、形塑威脅版圖的五大趨勢(p.30–37)(p.1、p.8)。國家對手部分依序評估中國、俄羅斯、伊朗、北韓與印度,中國排第一、篇幅最長(p.11–13)。
二、報告中的台灣(p.12、p.33、p.49)
經全文檢索,報告提到台灣共 2 處,一處在正文、一處在註腳:
| 位置 | 內容 | 報告的定位 | 頁碼 |
|---|---|---|---|
| 正文:中國跨國壓迫 | 中國官方所稱「五毒」包括法輪功學員、維吾爾人、藏人、台灣獨立的支持者與民主運動人士 | 中國網路行為者「非常可能」以線上監控、騷擾與網路追蹤協助壓制這些群體 | p.12 |
| 註腳 140 | 引用《華爾街日報》2024 年 4 月報導,題為中國以 AI 假訊息鎖定美國選民與台灣 | 作為「AI 強化國家影響行動」段落的佐證來源之一 | p.33、p.49 |
- 「五毒」框架被寫進加拿大官方評估。報告指出,中國網路行為者非常可能支持中國在海外壓制社運人士、記者、海外社群與其他被北京視為安全威脅的群體;中國官員把這些群體合稱為「五毒」,台灣獨立支持者是其中之一(p.12)。
- 手法。報告評估中國行為者透過線上監控、騷擾與網路監視追蹤這些對象,例如以魚叉式釣魚郵件與間諜軟體鎖定海外維吾爾人,包括住在加拿大者(p.12)。
- 平台協力。報告評估中國政府非常可能利用中國企業擁有的科技平台協助跨國壓迫,其中部分平台可能與中國情報與安全機關合作(p.12)。
- AI 假訊息。正文指出包括中國在內的多國已在線上影響行動中使用 AI 生成的文章、圖像與深偽影片(p.33);該段落引用的來源之一,正是關於中國以 AI 假訊息鎖定台灣的報導(p.49,註 140)。正文本身並未就台灣展開論述。
報告沒有討論台海衝突情境,也未把台灣列為中國網路戰的目標;與軍事衝突相關的論述集中在中國對美國關鍵基礎設施的預置(p.13,見下節)。
三、中國專章:最精密、最活躍的國家威脅(p.5、p.10–13)
報告怎麼說
- 總體定位。中國擁有全球性的網路監控、間諜與攻擊能力,是加拿大目前面對最全面的網路安全威脅;加拿大與五眼夥伴是其持續鎖定的目標(p.11)。報告在關鍵判斷中寫道,中國網路計畫的規模、技術與企圖心「無出其右」(p.5、p.11)。
- 資源投入居首。中國、俄羅斯與伊朗是加拿大最大的戰略網路威脅;三國都想挑戰美國在包括網路空間在內的多個領域的主導地位,並推廣威權式的網路治理與國內監控模式。中國投入對加的範圍與資源超越其他敵對國家(p.10)。
- 四大目的。中國對加拿大的網路行動服務其高層政治與商業目標:間諜、竊取智慧財產、惡意影響、跨國壓迫(p.5、p.11)。
鎖定各級政府與官員
- 中國國家資助行為者持續對聯邦、省、地區、市與原住民政府網路進行網路間諜活動;過去 5 年間曾入侵並維持存取多個政府網路,蒐集通訊等資訊(p.11)。
- 報告的醒目數字:過去 4 年至少 20 個加拿大聯邦機關與部門的相關網路遭中國網路行為者入侵(p.11)。已知的聯邦入侵事件都已處理完畢,但入侵者非常可能投入大量時間與資源了解目標網路(p.11)。
- IPAC 案。根據美國司法部起訴書,2021 年中國國家資助行為者以帶有追蹤圖像的電子郵件鎖定「對華政策跨國議會聯盟」(IPAC)成員進行網路偵察;多位身為 IPAC 成員的加拿大國會議員已證實遭到鎖定(p.11)。
- 省級政府也是目標。省與地區政府掌握區域貿易與資源開採(例如能源與關鍵礦產)的決策權,可能是有價值的目標(p.12)。蒐集的資訊也可能被用來支援中國對加拿大民主程序與機構的惡意影響與干預(p.12)。
- 隨雙邊緊張升溫。每當加中關係出現緊張事件,中國的網路活動似乎會隨之加劇,可能是為了即時掌握官方反應與事態發展(p.12)。
鎖定私部門與創新體系
- 加拿大的創新體系長期是中國情報蒐集的優先目標;中國網路計畫幾乎確定持續支援針對私部門、學術界、供應鏈與政府相關研發的間諜活動,且非常可能已竊取加拿大企業與機構的商業敏感資料(p.12)。
- 報告以中國產業政策列為「未來產業」的優先項目,說明中國可能優先蒐集有助加速其先進與戰略科技發展的資訊;隨中國與加拿大及盟國經濟緊張升高,相關間諜活動可能加劇(p.13,圖 3)。
- 承包商與「駭客傭兵」市場。中國利用競爭性的承包與自由接案網路行為者滿足情報需求;報告以安洵(I-Soon)為例,依外洩文件,該公司曾承接中國政府、軍方單位與國企的專案,並據報出售從目標竊得的資料(p.13)。
預置美國關鍵基礎設施,波及加拿大
- 報告稱這是「戰略轉向」:中國非常可能正把攻擊性網路行動納入軍事規劃,以在與美國的潛在衝突中取得優勢(p.13)。
- 被追蹤為 Volt Typhoon 的中國國家資助行為者,幾乎確定正在美國關鍵基礎設施網路中預先部署,以便在重大危機或衝突時進行破壞性攻擊;依美國官員說法,目的在拖慢美軍反應並製造社會恐慌(p.13)。報告特別指出,中國過去並未對關鍵基礎設施進行破壞性網路行動,因此這一點格外值得注意(p.13)。
- 報告評估中國對加拿大關鍵基礎設施的直接威脅可能低於對美國;但北美整合的管線、電網與鐵路一旦遭破壞,加拿大可能因跨境互通與相互依存而受波及(p.13)。
編者分析
Cyber Centre 主管在序言中說,本版比過去提供更多具體案例與自有統計(p.4)。中國章節正是如此:它給出「4 年至少 20 個聯邦網路」這樣的數字,點名 IPAC 案與安洵,並把 Volt Typhoon 定性為「戰略轉向」。值得注意的是,加拿大把自身風險定位為「美國的連帶」——直接威脅較低,但北美基礎設施一體化使加拿大無法置身事外。這種「盟國連帶」邏輯,同樣適用於與美日供應鏈深度整合的台灣,只是台灣的位置不是連帶,而是首當其衝。
四、趨勢章節中的中國(p.32–36)
| 趨勢 | 與中國相關的內容 | 頁碼 |
|---|---|---|
| 1. AI 放大威脅 | 包括中國、俄羅斯、伊朗與以色列在內的多國,據報已在線上影響行動中使用 AI 生成的假文章、圖像與深偽影片,並非常可能以 AI 製造虛假社群帳號與人設;外國情報機關非常可能以 AI 分析大量蒐集來的資料 | p.33 |
| 2. 技術演進以規避偵測 | 中國、俄羅斯與伊朗的國家資助行為者使用「就地取材」(LOTL)手法,以系統既有工具在網路內移動、不留惡意程式 | p.34 |
| 2. 濫用北美境內基礎設施 | 俄羅斯與中國國家資助行為者被觀察到透過加拿大與美國境內遭入侵的家用與小型辦公室路由器轉送攻擊,以混入正常流量 | p.34 |
| 4. 供應商集中 | 2023 年 5 月,一個被評估與中國有關的行為者入侵 Microsoft 雲端 Exchange 郵件服務,美國網路安全審查委員會認定此事件本可預防;國家資助行為者持續研究入侵占全球雲端市場約 65% 的 3 大業者 | p.36 |
報告另提到,2024 年初加拿大與盟國發現一個資源充足的國家資助行為者利用 VPN 設備的 2 個新漏洞,自政府與關鍵基礎設施網路竊取資料(p.34);正文未點名該行為者屬於哪一國,本文不作歸因。
五、其他國家與主題(摘要)
- 俄羅斯:將網路行動結合假訊息與影響行動以對抗西方;加拿大因北約成員身分、援助烏克蘭與北極存在而是重要間諜目標(p.5、p.14)。親俄非國家駭客曾對加拿大發動 DDoS,並試圖入侵北美與歐洲關鍵基礎設施的作業技術(OT)系統(p.15)。
- 伊朗:以網路計畫脅迫、騷擾並壓制反對者;目前加拿大可能不是其優先目標,但伊朗行為者可能已能存取加拿大部分網路,包括關鍵基礎設施(p.16)。
- 北韓:以勒索軟體與加密貨幣竊盜為政權籌資,不構成與中、俄同級的戰略威脅,但是持續的網路犯罪威脅(p.18)。
- 印度:報告評估其國家資助行為者可能為間諜目的對加拿大政府網路進行活動,且加印雙邊關係非常可能驅動此類活動(p.18)。
- 網路犯罪:勒索軟體是加拿大關鍵基礎設施面臨的頭號網路犯罪威脅(p.6、p.25);報告引述估計,2023 年全球勒索事件較前一年增加 74%,加拿大平均贖金達 113 萬加元,兩年增加近 150%(p.22)。
六、報告沒有說的
- 報告沒有討論台海衝突情境,也沒有評估中國對台灣的網路行動;台灣僅以「五毒」之一(p.12)及一則註腳中的報導標題(p.49)出現。
- 「20 個聯邦網路」以外,報告沒有公布中國相關事件的總數或占比,也沒有拆分省、市層級的受害數字(p.11)。
- 報告沒有說明哪些已知的中國入侵事件屬於哪個行為者代號;Volt Typhoon 之外,正文未點名 Salt Typhoon 等其他中國行動(p.13)。
- 報告沒有指認利用 VPN 漏洞的行為者國籍(p.34)。
- 報告資訊截至 2024 年 9 月 20 日(p.7),因此未涵蓋其後揭露的事件。
七、編者觀察:對台灣的意涵
「五毒」不只是北京的內部語言
加拿大官方評估把「支持台灣獨立者」與維吾爾人、藏人、法輪功、民主運動人士並列為中國跨國壓迫的對象(p.12),等於承認:中國對台灣主權主張的打壓不限於台灣境內,也延伸到在加拿大的台灣人與支持者。旅居海外的台灣社團、台僑與倡議者,應把帳號安全、釣魚郵件與社群平台上的監控騷擾視為實際風險,而不是抽象威脅。
中國平台作為壓迫工具
報告評估部分中國科技平台可能與中國情報機關合作(p.12)。這與台灣限制公部門使用中國資通產品的政策邏輯一致;加拿大的評估為這類政策提供了外部佐證,也提醒在海外使用中國通訊軟體的台灣社群注意資料風險。
預置攻擊的劇本,台灣比北美更前線
報告把 Volt Typhoon 定性為中國把網路攻擊納入軍事規劃的「戰略轉向」,目的在危機時拖慢美軍並製造社會恐慌(p.13)。若北美的電網、管線與鐵路都被視為預置目標,在台海危機情境中,台灣的電信、能源、港口與海纜系統面臨的風險只會更高。加拿大以「連帶受害」理解自身處境,台灣則必須以「首要目標」的標準檢視關鍵基礎設施韌性。
AI 假訊息:註腳裡的台灣
報告談 AI 強化影響行動時,引用的來源之一就是中國以 AI 假訊息鎖定台灣的報導(p.33、p.49)。台灣常被當作中國認知作戰的試驗場,盟國情報機構在論證時把台灣經驗當作佐證,說明台灣的應對經驗具有國際參考價值,也值得台灣主動對外分享。
國際旁證的價值
中國對這類報告一概否認。但當加拿大、紐西蘭、澳洲、英國與美國的情報機構各自以本國事件得出一致結論——中國是最活躍、最具能力的國家級網路威脅——就構成可公開引用的國際共識。這正是本站建立「國際威脅評估總覽」的理由。
八、原始報告與下載
資料來源:Canadian Centre for Cyber Security (Communications Security Establishment Canada), National Cyber Threat Assessment 2025–2026(2024 年 10 月)。本文為台灣安保協會之中文整理與分析,事實內容以報告原文為準。